Archives de catégorie : Securite informatique

MyPhoto : une base de 16 272 clients exposée

Une base de données attribuée au site MyPhoto aurait exposé commandes, photos, salariés et données logistiques, créant un risque concret de phishing ciblé et d’ingénierie sociale.

Selon un message publié le 7 août 2026 par un pirate informatique, une base Firebase Realtime Database liée à MyPhoto Inc. aurait été accessible sans authentification. L’auteur revendique l’extraction de 158 Mo de données contenant 16 272 adresses électroniques, 171 047 lignes de commandes et 21 126 associations entre clients et photographies. Des informations internes concernant 41 salariés, 794 affectations de postes de travail ainsi que plusieurs données d’expédition figureraient également dans l’ensemble. Au-delà d’une simple fuite commerciale, cette exposition fournirait aux attaquants un contexte précis pour construire des campagnes de phishing, d’usurpation et de manipulation ciblée.

Une base de production décrite comme ouverte

La publication affirme que la base concernée utilisait Firebase Realtime Database et autorisait une lecture anonyme. Selon exfilar, aucun compte, jeton ou contrôle de provenance n’aurait été nécessaire pour consulter son contenu. L’accès en écriture n’aurait pas été testé.

Le pirate décrit 33 catégories principales couvrant plusieurs étapes de la chaîne de production. Elles concerneraient notamment les stations actives, les commandes, les articles, les employés, les expéditions, les inventaires, les étiquettes d’images et les numéros de suivi.

Les chiffres détaillés présentent 171 047 éléments de commandes, 207 commandes de production et 21 126 enregistrements associant une adresse électronique à une photographie ou à une commande. Exfilar évoque également 39 correspondances de numéros de suivi, sept expéditions finalisées et 169 documents internes liés au traitement des commandes.

La publication distingue 16 272 adresses électroniques collectées et 14 636 adresses uniques associées à des commandes photographiques. Gmail représenterait 7 490 occurrences, Yahoo 2 630 et Hotmail 844. Les autres fournisseurs totaliseraient 5 308 entrées.

L’auteur du message affirme également avoir identifié 41 salariés avec leurs fonctions, leur organisation et leur statut professionnel. Les rôles décrits couvrent les ressources humaines, les opérations, la production, l’impression numérique, le contrôle qualité, l’expédition et la préparation des commandes.

Un matériau directement exploitable pour le phishing

L’enjeu cyber principal réside dans la combinaison des informations. Une adresse électronique isolée possède une valeur limitée. Associée à une référence de commande, une date, une photographie, un transporteur ou une étape logistique, elle peut devenir un puissant élément de crédibilisation.

Exfilar souligne précisément ce scénario. Un attaquant pourrait envoyer un faux message signalant un incident sur une commande connue, puis demander au destinataire de confirmer une adresse de livraison ou d’ouvrir une page frauduleuse. La connaissance préalable du contexte réduit les signes habituels permettant d’identifier une tentative de phishing générique.

Les données internes sur les salariés créent un second risque. Connaître les fonctions d’une équipe, les responsabilités opérationnelles et l’organisation d’un site facilite la préparation d’appels frauduleux, d’usurpations d’identité ou de demandes prétendument urgentes.

La cartographie revendiquée de 794 affectations de postes de travail ajoute une dimension de renseignement organisationnel. Elle donnerait une représentation détaillée du fonctionnement de la production, depuis le traitement des commandes jusqu’à l’expédition.

Le message affirme que des sociétés de travail temporaire, dont Manpower et TempJoy, apparaissent également dans les données en raison de personnels affectés à MyPhoto. Aucune compromission indépendante de leurs propres systèmes n’est démontrée par les éléments fournis.

Le pirate insiste sur le caractère non sophistiqué de l’accès revendiqué. Selon son récit, la faiblesse proviendrait essentiellement de règles Firebase autorisant la lecture publique de la base. Cette configuration transformerait une erreur de contrôle d’accès en exposition massive de données opérationnelles.

L’auteur rattache cette fuite à une opération présentée comme une campagne de recherche de bases exposées. Il revendique 32 bases découvertes, cinq projets dépassant 100 Mo et 117 projets distincts. Ces chiffres proviennent uniquement de ses déclarations et ne constituent pas, à eux seuls, une validation indépendante.

Le même message indique qu’un outil lié à cette activité est commercialisé pour 50 000 $ (46 080 euros). Cette revendication renforce l’hypothèse d’une démarche structurée visant à industrialiser la détection puis l’exploitation de configurations cloud insuffisamment protégées.

Taïwan teste une perturbation massive de l’internet mobile

Taïwan simulera en août un fort ralentissement des réseaux 4G et 5G, afin d’éprouver ses capacités civiles et militaires face à une rupture numérique majeure.

Pour la première fois, les exercices taïwanais de résilience urbaine intégreront une dégradation volontaire de l’internet mobile. Les 10 et 13 août 2026, quatorze villes et comtés du nord et du centre verront leurs connexions 4G et 5G fortement ralenties durant trente minutes. L’objectif consiste à reproduire les effets d’une catastrophe naturelle ou d’une cyberattaque affectant les communications. Les appels vocaux, SMS et systèmes d’alerte resteront disponibles. Les autorités veulent vérifier les solutions de secours, les réflexes du public et la coordination entre administrations civiles, services d’urgence et forces armées lors d’une perturbation numérique étendue.

Un internet mobile volontairement dégradé

Le premier scénario se déroulera le 10 août, entre 14 h 30 et 15 h, dans le centre de Taïwan. Miaoli, Taichung, Changhua, Nantou, Yunlin, Chiayi ainsi que la ville de Chiayi seront concernés.

Trois jours plus tard, le 13 août, également de 14 h 30 à 15 h, le dispositif atteindra le nord de l’île. Taipei, New Taipei, Taoyuan, Keelung, Hsinchu, le comté de Hsinchu et Yilan participeront à cette simulation inédite.

Les opérateurs ne couperont pas totalement l’accès mobile. Les débits 4G et 5G seront délibérément réduits afin de reproduire une forte dégradation des communications numériques. Le téléphone classique, les SMS et le système public d’alerte doivent continuer à fonctionner.

La différence sera surtout perceptible pour les usages consommant beaucoup de données. Streaming vidéo, visioconférences, transfert de photographies, envoi de fichiers volumineux et services hébergés dans le cloud risquent de devenir difficiles, voire momentanément inutilisables.

Les connexions fixes resteront disponibles. Le Wi-Fi intérieur, les téléphones filaires, les réseaux militaires et les infrastructures dédiées utilisées par les entreprises technologiques ne doivent pas être touchés.

Les services d’urgence conserveront également leurs moyens opérationnels. Ambulances et pompiers utilisent notamment des réseaux radio distincts de l’internet mobile commercial. Les feux de circulation et les distributeurs automatiques de billets devraient eux aussi fonctionner normalement, puisqu’ils reposent sur des infrastructures séparées ou filaires.

Recevez l’actu ZATAZ sur votre téléphone. Inscription gratuite, sans pub, simple et rapide → ICI

Les paiements sans contact devraient rester possibles lorsque les terminaux des commerçants utilisent une connexion fixe. En revanche, certaines opérations réalisées exclusivement depuis un téléphone connecté en 4G ou 5G pourront rencontrer des difficultés. Les autorités citent notamment les commandes en ligne, l’envoi de documents d’identité ou encore les transactions financières en temps réel.

Les responsables recommandent donc d’éviter ces opérations pendant les trente minutes de simulation. Une connexion filaire ou un réseau Wi-Fi intérieur constituent les principales solutions de repli.

Avant le déclenchement de l’exercice, la population sera prévenue par Cell Broadcast Service, bandeaux d’information télévisés et annonces radiophoniques. Un nouveau message sera transmis au début de la perturbation. Il rappellera les moyens alternatifs disponibles, notamment les appels vocaux, les SMS, l’internet fixe et le Wi-Fi.

Une répétition face aux crises cyber et militaires

Derrière ce ralentissement contrôlé se trouve un enjeu de sécurité nationale. Un responsable taïwanais explique que des catastrophes naturelles de grande ampleur ou des cyberattaques pourraient perturber les communications. Le gouvernement souhaite donc habituer les institutions et la population à maintenir leurs échanges lorsque les réseaux mobiles deviennent moins accessibles.

Selon ce responsable, Taïwan rejoint des pratiques déjà intégrées à différents exercices internationaux. Il cite le Japon, où des scénarios cyber figurent dans des entraînements consacrés à la résilience des infrastructures. Il évoque également Ulchi Freedom Shield, exercice annuel conduit par la Corée du Sud et les États-Unis, avec des scénarios incluant brouillage GPS et cyberattaques. L’OTAN intègre aussi des perturbations GPS et des interruptions de communications dans certains exercices.

Anticipez les cybermenaces avant qu’elles ne vous atteignent avec le service de veille ZATAZ.

Le choix géographique répond également à une logique d’expérience opérationnelle. Le sud, l’est de Taïwan et les îles périphériques ont déjà subi ces dernières années de véritables interruptions de communications. Ces territoires disposent donc d’un retour d’expérience concret en matière de rétablissement.

Le nord et le centre, plus densément peuplés, deviennent cette année le terrain prioritaire. Les autorités cherchent à renforcer simultanément la préparation du public et la coordination administrative dans ces zones.

Le secrétaire général de la National Communications Commission, Wen Jun-yu, avance aussi une contrainte économique. Dans le sud, les exercices de résilience urbaine et de défense aérienne commenceront à 10 heures, alors que la Bourse de Taïwan sera ouverte. Réduire fortement l’internet mobile pendant cette période pourrait perturber les transactions boursières réalisées en temps réel depuis des téléphones.

L’exercice introduit parallèlement une évolution importante dans la gestion de crise. Pour la première fois, les réponses militaires et celles des administrations locales doivent être pleinement intégrées.

Les gouvernements locaux coordonneront ainsi les demandes d’urgence civiles et militaires. Des personnels des forces armées seront présents dans les centres locaux d’opérations afin de faciliter la circulation des informations et l’organisation des moyens.

Des exercices communs entre plusieurs juridictions sont également prévus. Kaohsiung et le comté de Pingtung travailleront ensemble, tout comme New Taipei et Yilan. Les scénarios concerneront notamment les évacuations médicales, l’allocation des ressources, les abris et les transports.

Pour Taïwan, cette perturbation contrôlée constitue donc moins un test technique qu’un exercice de continuité : maintenir l’information, les services essentiels et la coordination lorsque l’environnement numérique devient soudainement incertain.

L’IA découvre plus de failles sans accroître leur exploitation

L’intelligence artificielle accélère la découverte de vulnérabilités, certe. Au premier semestre 2026, les données n’indiquent toutefois aucun risque d’exploitation supérieur aux méthodes traditionnelles.

Les systèmes d’intelligence artificielle spécialisés dans la recherche de vulnérabilités alimentent désormais fortement le flux de failles à corriger. Selon VulnCheck, 1 061 vulnérabilités découvertes avec une assistance de l’IA ont été recensées durant les six premiers mois de 2026. Quatorze d’entre elles, soit 1,3 %, ont ensuite été exploitées dans des attaques réelles. Ce taux correspond à celui observé pour l’ensemble des vulnérabilités publiées sur la même période. Cette photographie tempère donc, à ce stade, les craintes d’une explosion immédiate des attaques provoquée par l’automatisation de la découverte de failles. La vitesse d’exploitation progresse néanmoins nettement.

L’IA augmente le volume, pas encore le risque individuel

Project Glasswing d’Anthropic et MDASH de Microsoft illustrent cette nouvelle génération de systèmes capables d’aider à identifier des défauts logiciels. Leur développement intervient alors que les équipes de sécurité doivent déjà traiter un nombre croissant de vulnérabilités avant qu’un attaquant ne puisse les exploiter.

Cette accélération nourrit une inquiétude logique côté défense : davantage de failles découvertes pourraient offrir davantage d’occasions aux groupes offensifs. L’analyse publiée ne confirme toutefois pas ce scénario pendant le premier semestre 2026.

1 061 vulnérabilités attribuées à des recherches assistées par intelligence artificielle. Parmi elles, 14 ont été exploitées dans des conditions réelles, soit environ 1,3 %.

Cette proportion rejoint le taux d’exploitation constaté parmi toutes les vulnérabilités rendues publiques au cours de la même période. Autrement dit, l’origine assistée par IA d’une vulnérabilité ne semble pas, pour l’instant, augmenter sa probabilité d’être utilisée dans une attaque.

« Si la découverte de vulnérabilités assistée par IA présente clairement une valeur pour les attaquants comme pour les défenseurs, les données ne suggèrent pas que les vulnérabilités découvertes par IA soient intrinsèquement plus susceptibles d’être exploitées que celles identifiées avec des méthodes traditionnelles », écrit Patrick Garrity.

La prudence reste nécessaire. Les principaux modèles consacrés à cette chasse automatisée aux vulnérabilités n’étaient pas actifs durant l’intégralité du semestre étudié. Anthropic a lancé Project Glasswing en avril. Microsoft a présenté MDASH en mai, le même mois qu’OpenAI avec Daybreak.

Le recul statistique reste donc limité. Une hausse du nombre de vulnérabilités détectées automatiquement pourrait modifier la situation au cours des mois suivants, même si les données disponibles ne montrent encore aucune surreprésentation de ces failles parmi celles effectivement exploitées.

La fenêtre entre publication et attaque se réduit

Le volume de correctifs publiés par Microsoft offre déjà un aperçu de l’ampleur potentielle du phénomène. La mise à jour de sécurité de juillet a regroupé 622 vulnérabilités, un record pour l’entreprise. Le précédent sommet venait d’être établi en juin avec 206 vulnérabilités.

Cette progression ne démontre pas à elle seule que l’intelligence artificielle provoque une augmentation des attaques. Elle souligne en revanche une difficulté opérationnelle majeure pour les défenseurs : plus le nombre de défauts identifiés augmente, plus la sélection des correctifs prioritaires devient déterminante.

Le rapport met surtout en évidence une évolution préoccupante du rythme d’exploitation. Après la publication d’un identifiant CVE, le délai moyen avant exploitation est passé de 120 jours en 2025 à 80 jours durant le premier semestre 2026. La réduction atteint donc 40 jours, soit un tiers du délai observé l’année précédente.

Cette compression de la fenêtre de réaction change directement le rapport de force entre attaquants et équipes de sécurité. Même sans hausse spécifique du danger associé aux vulnérabilités découvertes par IA, les organisations disposent de moins de temps pour analyser une faille, évaluer leur exposition, appliquer un correctif ou déployer une mesure compensatoire.

Les catégories technologiques les plus souvent touchées par des vulnérabilités activement exploitées : sur 495 failles connues comme exploitées durant les six premiers mois de 2026, les systèmes de gestion de contenu représentaient près d’un tiers du total.

Les équipements situés en périphérie des réseaux comptaient pour presque 14 %. Les systèmes d’exploitation approchaient 9 %, devant les logiciels serveurs à 8 %. Les produits liés à l’intelligence artificielle représentaient eux-mêmes près de 6 % des vulnérabilités exploitées, signe de l’apparition d’une nouvelle surface d’attaque.

Cette dernière donnée ajoute une dimension supplémentaire au sujet. L’IA n’est plus uniquement un outil susceptible d’aider à découvrir des failles. Les produits qui l’intègrent deviennent également des cibles dont les vulnérabilités peuvent rejoindre les chaînes d’exploitation observées sur le terrain.

Pour le renseignement cyber, l’enjeu central n’est donc pas seulement de compter les failles trouvées par l’IA : il consiste à distinguer rapidement celles qui basculent du signal technique vers une menace opérationnelle. (rapport)

Des routeurs vulnérables ciblés par le renseignement russe

Une coalition internationale alerte sur les opérations du FSB russe, qui exploite des routeurs mal configurés afin d’atteindre des infrastructures critiques mondiales.

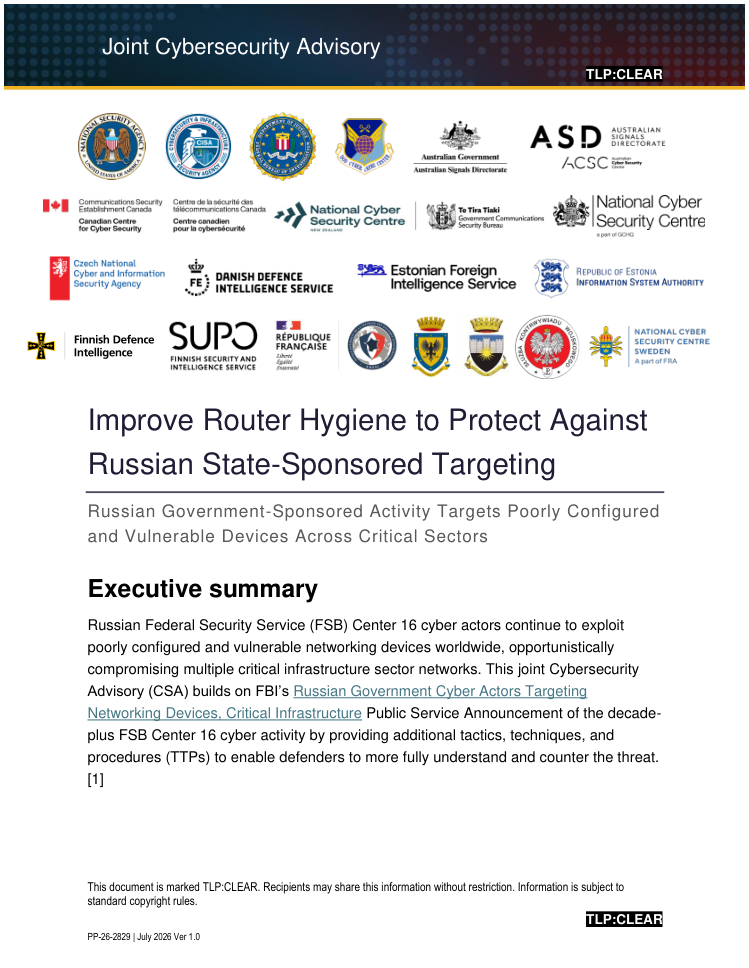
Les services de cybersécurité et de renseignement de seize pays, dont l’ANSSI,décrivent une campagne durable attribuée au Centre 16 du Service fédéral de sécurité russe. Les opérateurs recherchent des routeurs exposés, utilisent des configurations SNMP faibles, copient leurs paramètres internes et transfèrent ces données vers des serveurs contrôlés. Les communications, l’énergie, la défense, la finance, les administrations et la santé figurent parmi les secteurs les plus menacés. L’avis recommande de désactiver les protocoles anciens, de renforcer l’authentification, de filtrer les flux d’administration et de remplacer les équipements obsolètes. L’enjeu dépasse une simple faille technique : les routeurs compromis peuvent devenir des points d’observation, d’accès et de rebond.

Le FSB exploite les faiblesses ordinaires des réseaux

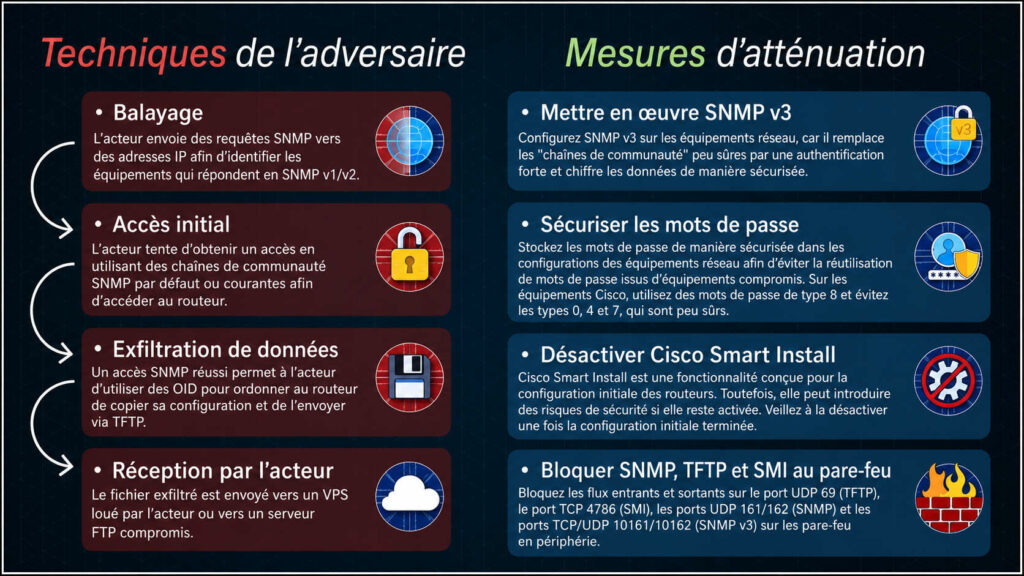
L’attaque commence sans outil spectaculaire. Les opérateurs associés au Centre 16 du FSB parcourent des plages d’adresses IP pour identifier des équipements accessibles depuis Internet. Leur priorité concerne les agents SNMP acceptant encore des chaînes de communauté courantes ou conservées par défaut.

SNMP permet d’administrer et de superviser des équipements réseau. Ses anciennes versions reposent toutefois sur des mécanismes d’authentification insuffisants. Lorsqu’un routeur autorise des droits d’écriture, un attaquant peut lui transmettre des instructions précises.

Selon l’avis conjoint, les acteurs envoient des requêtes SNMP depuis des infrastructures mandataires. L’adresse source peut être usurpée, ce qui complique l’analyse des journaux. Les commandes contiennent des identifiants d’objets, appelés OID, qui indiquent au routeur quelle opération exécuter.

L’équipement ciblé reçoit alors l’ordre de copier sa configuration dans un fichier. Celui-ci porte souvent un nom banal, comme « config.bkp » ou « output.txt ». Le routeur transfère ensuite cette archive vers un serveur privé virtuel loué par l’attaquant ou vers un serveur FTP déjà compromis.

Cette configuration peut révéler l’architecture du réseau, les interfaces actives, les règles de routage et certains identifiants. Les mots de passe Cisco enregistrés avec les types 0 ou 7 présentent un risque particulier. Le type 0 conserve les secrets en clair, tandis que le type 7 offre une protection faible.

Les auteurs signalent aussi l’exploitation occasionnelle de Cisco Smart Install, de portails d’administration et de vulnérabilités connues. Deux références apparaissent dans le document : CVE-2018-0171 et CVE-2008-4128. Cette dernière concerne uniquement des équipements Cisco arrivés en fin de vie.

Les techniques décrites recoupent celles observées chez d’autres groupes. L’industrie suit cette activité sous plusieurs appellations, notamment Berserk Bear, Energetic Bear, Crouching Yeti, Dragonfly, Ghost Blizzard et Static Tundra. Ces noms ne correspondent pas nécessairement à une attribution identique entre entreprises et services étatiques.

Le schéma présenté en page 3 résume cette chaîne opératoire. Il relie quatre étapes : reconnaissance, accès initial, extraction de la configuration et réception du fichier par l’attaquant. Cette progression transforme une erreur d’administration apparemment limitée en source de renseignement exploitable.

Les agences recommandent d’abord de désactiver Cisco Smart Install sur tous les équipements. Elles demandent également l’abandon de SNMPv1 et SNMPv2, considérés comme anciens. Lorsque leur maintien reste indispensable, les chaînes de communauté doivent être remplacées et limitées à la lecture.

SNMPv3 constitue l’option privilégiée. Sa configuration « authPriv » ajoute une authentification forte et chiffre les échanges. Le niveau de protection doit employer l’algorithme le plus récent accepté par l’équipement concerné.

Les comptes locaux exigent aussi une attention particulière. Chaque appareil doit utiliser des mots de passe robustes, uniques et stockés de façon sécurisée. Sur les équipements Cisco, l’avis recommande le hachage de type 8. Les types 0, 4 et 7 doivent être évités.

La surveillance doit détecter les identifiants inhabituels et les connexions effectuées avec des comptes locaux. Ces accès devraient rester réservés aux situations d’urgence. Une authentification centralisée, associée si possible à plusieurs facteurs, réduit le risque lié aux secrets isolés sur chaque routeur.

Le filtrage des OID représente une autre barrière. Une liste d’autorisation fondée sur la base MIB du constructeur peut limiter les commandes accessibles. Les systèmes de détection doivent également rechercher les requêtes SNMP visant les fonctions sensibles de copie de configuration.

Les protocoles d’administration ne devraient provenir que de postes dédiés, idéalement placés sur un réseau séparé. Des listes de contrôle d’accès peuvent imposer cette restriction. En périphérie, les agences préconisent de bloquer les ports associés à TFTP, Smart Install et SNMP, sauf nécessité opérationnelle strictement surveillée.

Les ports concernés comprennent UDP 69 pour TFTP, TCP 4786 pour Smart Install, UDP 161 et 162 pour SNMP, ainsi que TCP ou UDP 10161 et 10162 pour SNMPv3. Cette fermeture réduit les possibilités d’exfiltration et d’administration distante non autorisée.

Enfin, les logiciels et micrologiciels doivent rester à jour. Les équipements en fin de support doivent être remplacés. Une gestion continue de la surface d’attaque permet d’identifier les appareils exposés, les configurations faibles et les vulnérabilités connues.

Accès firewall root à vendre !

Cinq accès root à des pare-feu Linux sont proposés par un pirate informatique, visant des secteurs sensibles.

Un courtier d’accès initial annonce cinq accès distincts à des organisations situées dans quatre pays. Chaque offre promet le même niveau de compromission : exécution de code à distance avec droits root et shell sur un pare-feu Linux. Les cibles ne sont décrites que par secteur et pays : énergie aux Émirats arabes unis, pharmacie de détail aux États-Unis, électronique en Corée du Sud, logistique en Arabie saoudite, centre d’appels aux États-Unis. Aucun accès n’est confirmé. Un signal faible malveillant qui doit faire tendre l’oreille.

Une série d’annonces au profil identique

Le signal tient d’abord à sa répétition. Cinq annonces, publiées le même jour et rattachées au même alias, décrivent une compromission supposée d’équipements de sécurité placés au bord des réseaux. L’acteur se présente comme un courtier d’accès initial, une catégorie d’intermédiaires qui revend des portes d’entrée plutôt que des données déjà exfiltrées.

Dans ce cas, le pirate informatique miyako affirme disposer d’un accès root, avec exécution de code à distance et shell, sur des appliances firewall fonctionnant sous Linux. Cette combinaison, si elle était réelle, donnerait à un acheteur un contrôle profond sur un point de passage stratégique. Un pare-feu n’est pas un simple serveur annexe : il observe, filtre et sépare les flux entre l’extérieur et les environnements internes. Le placer sous contrôle hostile reviendrait à transformer un rempart en tête de pont.

Le prix intrigue autant que la promesse technique. Chaque accès est affiché à 400 $ (368,6 euros), sans discussion possible. La conversion en euros repose sur le taux implicite fourni dans la consigne, soit 250 millions de dollars convertis en 230,4 millions d’euros, ce qui donne environ 0,9216 euro pour 1 dollar. Appliqué à 400 dollars, le montant atteint 368,64 euros, arrondi ici à 368,6 euros. Ce tarif uniforme, très bas au regard du niveau d’accès annoncé, ne suffit pas à évaluer la réalité opérationnelle des offres. Il peut signaler une tentative de vente rapide, une faible qualité des accès, une absence de validation ou une simple opération d’appât.

Les revenus des organisations visées sont tous indiqués comme inconnus. Aucun nom d’entreprise n’apparaît. Les captures mentionnées sont des aperçus expurgés, associés à cinq intitulés : prestataire de services pétroliers aux Émirats arabes unis, chaîne de pharmacies aux États-Unis, entreprise d’électronique en Corée du Sud, société saoudienne de logistique et de chaîne d’approvisionnement, opération américaine de centre d’appels. Le canal de contact Session est mentionné comme retenu et n’est pas reproduit.

Cette sobriété forcée limite l’analyse. Les annonces ne permettent pas d’identifier une victime, de vérifier un périmètre technique, ni de confirmer l’existence d’un accès actif. Elles documentent une revendication commerciale, pas une compromission démontrée.

Un risque élevé, malgré un statut non vérifié

Le niveau de gravité est évalué comme élevé, non parce que les accès sont prouvés, plutôt en raison de ce qu’ils prétendent offrir. Un accès root avec shell sur un pare-feu Linux donnerait potentiellement un contrôle administratif complet. Dans un scénario réaliste, un tel point d’entrée pourrait faciliter la reconnaissance interne, le rebond vers d’autres systèmes, la capture de flux, l’ouverture de tunnels clandestins ou la préparation d’une intrusion plus destructrice.

L’intérêt cyber et renseignement se situe dans la nature des secteurs évoqués. L’énergie, la santé de proximité, le commerce de détail pharmaceutique, la fabrication électronique, la logistique et les centres d’appels forment des environnements riches en données, en dépendances opérationnelles et en connexions avec des tiers. Même sans nommer les entreprises, la distribution géographique indique une sélection internationale : deux cibles aux États-Unis, une aux Émirats arabes unis, une en Corée du Sud et une en Arabie saoudite.

Le cas du prestataire pétrolier émirien renvoie à un secteur où l’accès réseau peut avoir une valeur stratégique. La pharmacie de détail américaine combine données personnelles, flux de paiement et continuité de service. L’électronique sud-coréenne suggère un intérêt possible pour la propriété intellectuelle ou les chaînes industrielles. La logistique saoudienne touche aux échanges physiques et aux dépendances de transport. Le centre d’appels américain peut exposer des données clients, des identifiants internes ou des accès applicatifs utilisés par les opérateurs.

Rien, toutefois, ne permet d’affirmer que ces organisations ont été compromises. Le statut reste explicitement non vérifié. Les annonces relèvent du marché de l’accès initial, non d’une fuite de données confirmée. Cette distinction est essentielle : l’acteur ne publie pas de base volée, ne cite pas de victime identifiable et ne fournit pas, dans les éléments disponibles, de preuve technique exploitable par un tiers indépendant.

Le caractère groupé des cinq publications mérite néanmoins attention. Le même profil d’accès, le même tarif, le même type d’équipement et le même contact suggèrent un lot unique attribué à un seul vendeur. Cela peut indiquer l’exploitation d’une même faiblesse sur plusieurs pare-feu, une collecte opportuniste d’accès disparates, ou une mise en scène commerciale recyclant un modèle d’annonce. Sans éléments supplémentaires, ces hypothèses restent ouvertes.

Pour les défenseurs, l’enseignement principal se trouve dans le périmètre : le pare-feu, souvent perçu comme un outil de protection, devient une cible de premier rang. La surveillance des comptes administratifs, des shells inhabituels, des modifications de règles, des connexions sortantes anormales et des accès distants non attendus demeure centrale. Un équipement exposé, lorsqu’il est compromis, peut masquer l’intrusion derrière l’apparence du trafic légitime.

Cette affaire illustre la logique froide du courtage d’accès : vendre une position au seuil du réseau, sans bruit public, avant qu’un autre acteur ne transforme cette ouverture en opération plus lourde.

L’Inde impose un rythme accéléré aux correctifs cyber


L’Inde veut réduire à douze heures le délai de correction des failles critiques exposées, face à des cyberattaques désormais accélérées par l’intelligence artificielle.

Le CERT-In, organisme indien chargé des urgences informatiques, publie un cadre de cybersécurité centré sur la rapidité de réaction. Les organisations sont invitées à corriger certaines vulnérabilités critiques dans les douze heures suivant leur détection, lorsque les conditions opérationnelles le permettent. Cette exigence répond à l’usage croissant de l’intelligence artificielle et des grands modèles de langage par les cybercriminels. Ces technologies facilitent la reconnaissance, l’analyse des failles, la création d’exploits et l’automatisation des campagnes malveillantes. Le document insiste également sur la protection des systèmes d’IA, des infrastructures cloud, des API, des identités et des chaînes d’approvisionnement logicielles.

L’intelligence artificielle raccourcit le temps d’attaque

Le nouveau cadre indien part d’un constat opérationnel : le délai séparant la découverte d’une vulnérabilité de son exploitation se contracte. Dans son document de 38 pages, le CERT-In estime que l’adoption rapide de l’intelligence artificielle et des outils d’apprentissage automatique augmente la vitesse des opérations offensives.

« L’exploitation des cybermenaces assistée par l’IA réduit le temps nécessaire aux adversaires pour identifier, exploiter et mettre en œuvre les vulnérabilités, les services exposés, les identités faibles, les API non sécurisées et les systèmes mal configurés« , indique l’agence.

Cette accélération modifie le rapport de force entre attaquants et défenseurs. Une organisation qui attend plusieurs jours avant d’appliquer un correctif peut désormais laisser une fenêtre suffisante à des groupes capables d’automatiser la reconnaissance et la préparation d’une intrusion.

Le CERT-In observe déjà l’utilisation de modèles de langage dans plusieurs étapes d’une attaque. Les cybercriminels peuvent cartographier une surface exposée, analyser des exploits, préparer des campagnes d’hameçonnage, générer du code malveillant ou automatiser leurs recherches. L’IA réduit ainsi le temps nécessaire à la préparation, tout en facilitant le contournement de certains mécanismes classiques de sécurité.

L’augmentation du risque accompagne aussi la dépendance croissante aux services cloud, aux infrastructures interconnectées, aux technologies opérationnelles et aux fournisseurs logiciels. Les plateformes intégrant des fonctions d’IA ajoutent également de nouvelles surfaces sensibles.

Ces systèmes peuvent être visés directement. Le CERT-In cite les injections d’instructions, la manipulation de modèles, les techniques de jailbreak, les fuites d’informations, l’empoisonnement des données d’entraînement, le vol de modèles et la compromission des chaînes d’orchestration. Une attaque réussie peut altérer la confidentialité, l’intégrité ou la fiabilité d’un service automatisé.

L’agence anticipe des opérations toujours plus autonomes. Les progrès de l’intelligence artificielle pourraient encore réduire les délais d’exploitation, avec des attaques capables d’enchaîner reconnaissance, sélection d’une cible et compromission. Cette perspective impose une préparation permanente, une veille active et une limitation rigoureuse des services accessibles depuis Internet.

Des délais de correction adaptés à l’exposition

Le cadre recommande aux organisations de considérer qu’une compromission reste possible, même avec des protections avancées. Cette approche impose de préparer la détection, le confinement, la restauration et la continuité des activités avant qu’un incident ne survienne.

Le CERT-In préconise également une architecture Zero Trust, fondée sur la vérification continue des utilisateurs, des équipements et des accès. Le principe du moindre privilège doit limiter les mouvements d’un attaquant après une première intrusion.

Cette stratégie repose sur plusieurs couches de défense. L’objectif consiste à réduire les points de défaillance uniques et à contenir les conséquences d’une compromission. La surveillance des vulnérabilités, la sécurité dès la conception et la protection des données doivent couvrir les applications, les infrastructures et les flux de travail utilisant l’IA.

La chaîne d’approvisionnement logicielle figure parmi les priorités. Les entreprises doivent mieux contrôler les composants tiers, les modèles d’intelligence artificielle et les dépendances techniques. Le document recommande les nomenclatures logicielles, ou SBOM, la vérification de provenance et les évaluations de sécurité.

Des simulations d’attaques, des tests d’intrusion, des audits indépendants et des analyses de vulnérabilité doivent mesurer l’efficacité réelle des dispositifs. Le CERT-In demande aussi une gouvernance formelle des usages de l’IA et une visibilité complète sur les systèmes, les connexions et les intégrations.

« Les organisations doivent mettre en œuvre des contrôles techniques multicouches, fondés sur l’analyse des risques et validés en continu afin de réduire leur exposition aux cybermenaces assistées par l’IA« , précise l’agence.

La principale évolution concerne les délais de correction. Une vulnérabilité connue, déjà exploitée, touchant un système critique accessible depuis Internet devrait être traitée sous douze heures, lorsque cela reste possible.

Une faille critique exposée depuis l’extérieur doit être corrigée sous 24 heures. Le même délai s’applique à une vulnérabilité exploitée connue affectant un système interne, sauf lorsqu’une mesure compensatoire est déployée et documentée.

Les failles critiques internes touchant des systèmes essentiels doivent être résolues sous trois jours. Les vulnérabilités de gravité élevée disposent d’un délai de cinq jours, selon leur exposition et leur impact opérationnel.

Lorsqu’aucun correctif n’existe, le CERT-In recommande des mesures temporaires. L’organisation peut isoler le système, restreindre les accès, renforcer la surveillance, désactiver une fonction vulnérable ou déployer une protection WAF et des contrôles spécifiques pour les API.

Ce calendrier resserré traduit un basculement stratégique : face à des attaquants assistés par l’IA, la vitesse de correction devient une capacité centrale de cyberdéfense et de renseignement sur la menace.

KimWolf, le botnet DDoS qui visait aussi la Défense

Un Canadien de 23 ans est accusé d’avoir piloté KimWolf, botnet DDoS massif, démantelé après une opération internationale à forte dimension cyber.

L’affaire KimWolf éclaire la mutation des botnets DDoS, devenus des infrastructures criminelles louées à la demande. Jacob Butler, arrêté à Ottawa, est visé par une demande d’extradition américaine. Les autorités l’accusent d’avoir exploité une plateforme capable d’infecter plus d’un million d’appareils, dont des objets connectés domestiques et des équipements placés derrière des pare-feu. Le réseau aurait servi à lancer plus de 25 000 commandes d’attaque. Certaines opérations ont atteint près de 30 térabits par seconde, un volume présenté par les procureurs comme un record. L’enquête combine renseignement technique, coopération judiciaire et saisie d’infrastructures.

Un suspect canadien au cœur d’un réseau DDoS mondial

L’arrestation de Jacob Butler, mercredi à Ottawa, marque une nouvelle étape dans la lutte contre les services DDoS commercialisés comme de simples outils en ligne. Le Canadien, âgé de 23 ans, a été interpellé sur la base d’un mandat d’extradition émis par le département de la Justice américain. Les enquêteurs le soupçonnent d’avoir administré KimWolf, présenté comme l’un des botnets les plus puissants et les plus destructeurs identifiés ces derniers mois.

Selon les documents judiciaires rendus publics jeudi, Butler aurait exploité un service de location d’attaques par déni de service distribué. Le principe est simple, mais redoutable : détourner un grand nombre d’appareils compromis, puis les utiliser pour saturer des sites, des serveurs ou des services en ligne. Une fois noyées sous le trafic, les cibles deviennent lentes, instables, puis inaccessibles.

Le suspect avait déjà été identifié en février par Brian Krebs, journaliste spécialisé en cybersécurité. Il avait alors nié être l’individu opérant sous le pseudonyme en ligne « Dort », associé à KimWolf. La plainte américaine, déposée le 10 avril, était restée sous scellés jusqu’à son arrestation. Butler est inculpé pour complicité d’intrusion informatique. En cas de condamnation, il encourt jusqu’à dix ans d’emprisonnement.

L’enquête décrit une traçabilité numérique dense. Les autorités américaines affirment avoir relié Butler à l’administration de KimWolf grâce à son adresse IP, à des informations de compte, à des transactions, à des messages publiés en ligne et à d’autres éléments techniques. Cette accumulation d’indices illustre une réalité centrale du renseignement cyber : les infrastructures criminelles cherchent l’anonymat, mais elles produisent continuellement des traces comme a pu le démontrer ZATAZ dans plusieurs articles concernant des pirates qui, pourtant cachés, ont été retrouvés via des paiements crypto, des appels téléphoniques ou « tout simplement », via des logos.

KimWolf aurait infecté plus d’un million d’appareils à travers le monde. Le botnet exploitait notamment des webcams, des cadres photo numériques, des boîtiers TV en streaming et d’autres objets connectés. Particularité importante, plusieurs appareils se trouvaient derrière des pare-feu, ce qui rend le réseau plus préoccupant pour les défenseurs. La compromission ne se limitait donc pas aux équipements exposés directement sur Internet.

Une opération internationale contre l’économie des botnets

KimWolf a été démantelé en mars lors d’une opération coordonnée impliquant les États-Unis, le Canada, l’Allemagne et plusieurs entreprises de cybersécurité. Les autorités ont saisi l’infrastructure utilisée par KimWolf ainsi que par d’autres botnets, notamment Aisuru, JackSkid et Mossad. Ensemble, ces réseaux représentaient environ trois millions d’appareils compromis, dont une large part d’objets connectés comme des caméras, des routeurs et des enregistreurs vidéo.

Les opérateurs vendaient l’accès à ces machines compromises à d’autres cybercriminels. Ces clients pouvaient ensuite lancer des attaques DDoS ou masquer d’autres activités illégales. Cette logique de service, proche d’un marché clandestin, transforme des appareils domestiques mal sécurisés en ressources offensives mondialisées. Chaque caméra vulnérable ou boîtier connecté oublié peut devenir une brique d’une attaque contre une entreprise, une administration ou une infrastructure sensible.

Les chiffres attribués aux botnets donnent l’échelle de la menace. Aisuru aurait émis plus de 200 000 commandes d’attaque DDoS. KimWolf en aurait généré plus de 25 000. JackSkid aurait lancé plus de 90 000 commandes, tandis que Mossad en aurait déclenché plus de 1 000. KimWolf se distingue toutefois par la puissance de certaines attaques, mesurées à près de 30 térabits par seconde. Les procureurs décrivent ce niveau comme un record pour le volume d’attaques DDoS recensé.

Les conséquences financières sont également lourdes. Certaines victimes auraient subi des pertes supérieures à 1 million $ (921 600 euros, conversion calculée selon le taux implicite de 0,9216 euro pour 1 dollar). Le département de la Justice avait aussi indiqué que d’autres victimes avaient perdu des centaines de milliers de dollars, entre frais de remise en état et demandes de rançon. Dans ces scénarios, les pirates cessent de saturer les sites uniquement après paiement.

La dimension renseignement apparaît avec une cible particulièrement sensible. Au moins une attaque DDoS a visé des adresses IP appartenant au département de la Défense américain. Les autorités précisent que le réseau d’information du département de la Défense, le DoDIN, figurait parmi les environnements touchés. Cette donnée change la lecture du dossier : KimWolf n’est pas seulement une affaire de cybercriminalité lucrative, mais aussi un risque pour des systèmes liés à la sécurité nationale.

Le département de la Justice a également rendu publiques des ordonnances de saisie visant des services associés à 45 autres plateformes de DDoS à la demande, dont au moins une travaillait avec KimWolf. L’objectif dépasse donc l’arrestation d’un suspect. Il s’agit de perturber un écosystème complet, fait de domaines, de serveurs virtuels, d’infrastructures de commande et de contrôle, et de services auxiliaires.

Des entreprises privées ont joué un rôle dans cette riposte. Cloudflare avait alerté sur KimWolf depuis plusieurs années, en soulignant sa capacité à paralyser des infrastructures critiques, à mettre en échec des protections DDoS classiques dans le cloud et à perturber, dans certains cas, une connectivité nationale. Amazon a aussi contribué à l’enquête. Tom Scholl, vice-président de l’entreprise, a expliqué que ses équipes avaient aidé le FBI et le département de la Défense à identifier l’infrastructure de commande et de contrôle, puis à analyser le logiciel malveillant par rétro-ingénierie.

L’affaire KimWolf rappelle qu’un botnet n’est jamais seulement un assemblage de machines infectées : c’est une infrastructure de renseignement criminel, capable de transformer l’Internet domestique en levier de pression stratégique.

Les failles prennent l’accès initial

L’exploitation des vulnérabilités devant les identifiants volés ! Un signale fort pour une accélération offensive qui réduit brutalement le temps utile aux défenseurs.

Le Data Breach Investigations Report 2026 de Verizon décrit une rupture majeure dans les violations de données. Pour la première fois depuis 19 ans, l’exploitation de vulnérabilités devient le premier vecteur d’accès initial, devant les identifiants compromis. Un basculement lié à l’intelligence artificielle. L’IA qui permettrait d’exploiter des failles connues en quelques heures au lieu de plusieurs mois. 72 % des organisations ne détectent pas en temps réel les abus d’identifiants. Le risque se déplace vers une guerre de vitesse.

Un basculement dans l’accès initial

Le signal est net. Selon le DBIR 2026 de Verizon, l’exploitation des vulnérabilités a dépassé le vol d’identifiants comme porte d’entrée dominante dans les violations de données. Ce changement intervient après près de deux décennies où l’identité compromise structurait une large part des scénarios d’intrusion.

Le rapport confirme une transformation profonde dans la conduite des attaques. Les groupes offensifs ne se contentent plus d’attendre qu’un mot de passe réutilisé ou volé ouvre une session. Ils exploitent plus vite les failles déjà connues, avec une automatisation renforcée par l’IA.

Le calcul implicite est simple. Quand une vulnérabilité demandait plusieurs mois pour être industrialisée par des attaquants, les équipes sécurité disposaient d’un espace de correction. Si ce délai tombe à quelques heures, la marge de détection, de priorisation et de remédiation disparaît presque. Dans de nombreuses organisations, selon Guccione, la fenêtre défensive se ferme avant que les contrôles puissent agir.

Ce déplacement ne signifie pas que les identifiants volés perdent leur importance. Il indique plutôt que les attaquants combinent désormais deux dynamiques : la faille technique pour entrer, puis l’identité pour circuler. Une fois l’accès obtenu, les mouvements latéraux, l’élévation de privilèges et la persistance continuent de dépendre des droits disponibles dans l’environnement ciblé.

Des données de Keeper Security donnent la mesure du problème. Près de trois quarts des organisations déclarent ne pas repérer en temps réel les abus d’identifiants ou les accès privilégiés non autorisés. Le rapport précise que 72 % des répondants ne détectent pas les mauvais usages d’identifiants immédiatement, et que la plupart identifient les accès privilégiés illégitimes en heures plutôt qu’en minutes .

Cette latence est stratégique. Chaque minute non observée peut permettre à un acteur hostile de cartographier un réseau, d’identifier les comptes utiles, puis de viser les systèmes les plus sensibles. La compromission n’est plus seulement un événement. Elle devient une séquence courte, dense, parfois achevée avant la première alerte exploitable.

L’identité sous pression de l’IA fantôme

Le DBIR 2026 pointe aussi l’IA fantôme, c’est-à-dire l’usage d’outils d’intelligence artificielle non validés par l’organisation. Leur utilisation fréquente par les salariés aurait triplé en un an et concernerait désormais 45 % des effectifs. Le risque n’est pas théorique : des informations sensibles peuvent être copiées dans des services externes sans supervision, journalisation ni politique claire de conservation.

Les recherches convergent. Elles indiquent que 56 % des organisations considèrent l’exposition involontaire des données par les employés via l’IA comme leur principale faille de sécurité liée à cette technologie. La fuite d’informations provoquée par l’usage d’outils d’IA arrive également au troisième rang des préoccupations cyber associées à l’IA, avec 35 % des réponses.

Le risque dépasse pourtant l’erreur humaine. Les systèmes d’IA, les copilotes génératifs, les moteurs d’orchestration et les agents automatisés s’appuient eux aussi sur des permissions, des secrets, des comptes de service et des appels applicatifs. L’identité est devenue une infrastructure opérationnelle, utilisée par les humains comme par les identités non humaines.

Cette extension fragilise les modèles classiques. Le rapport indique que 89 % des responsables IT jugent difficile de gérer la croissance du nombre d’identités. Il ajoute que 96 % citent des outils de sécurité déconnectés ou mal intégrés comme source de failles exploitables. Autrement dit, la défense ne manque pas toujours de produits. Elle manque souvent de cohérence.

La chaîne d’approvisionnement élargit encore cette surface. D’après le DBIR 2026, les violations impliquant un tiers représenteraient désormais 48 % de l’ensemble des incidents, avec une hausse annuelle de 60 %. Là encore, la prise de conscience progresse sans garantir la maîtrise. Près d’un quart des organisations interrogées par Keeper désignent la supervision limitée des accès tiers et fournisseurs comme une lacune de cybersécurité.

Le privilège devient alors le point critique. 36 % seulement des organisations déclarent avoir pleinement déployé la gestion des accès privilégiés, tandis que 31 % parlent d’un déploiement partiel et 16 % d’une mise en œuvre en cours. Le calcul donne 64 % d’organisations sans gouvernance entièrement consolidée des accès à privilèges.

Le renseignement cyber devra désormais mesurer moins le nombre d’alertes que le délai réel entre faille exploitable, usage d’identité et action défensive.

Cyberespionnage : les PME, PMI et TPE aussi dans le viseur des pirates

Les cyberattaques ne se limitent plus au blocage brutal des ordinateurs. De plus en plus souvent, les pirates cherchent d’abord à voler discrètement les données utiles de l’entreprise. Pour une PME, une PMI ou une TPE, le danger est clair : perdre ses fichiers clients, ses devis, ses contrats, ses plans techniques, ses accès fournisseurs ou ses informations financières peut coûter bien plus cher qu’une simple panne informatique.

Le vol de données devient plus rentable que le blocage

Pendant longtemps, les entreprises ont surtout associé les cyberattaques aux rançongiciels. Le scénario était connu : un pirate entre dans le réseau, chiffre les fichiers, bloque l’activité, puis réclame une rançon.

Ce risque existe toujours. Mais une autre menace prend de l’ampleur : le vol discret d’informations. Les attaquants cherchent à rester invisibles le plus longtemps possible. Ils observent, fouillent les dossiers, repèrent les données sensibles, puis les copient avant parfois de lancer une extorsion.

Pour une petite ou moyenne entreprise, les données ciblées peuvent être nombreuses : fichiers clients, factures, RIB, contrats, mots de passe, échanges avec les fournisseurs, plans de production, dossiers RH, documents comptables, secrets de fabrication, codes sources, fichiers de prospection ou informations commerciales. Le Service de veille et d’investigation de ZATAZ en croise malheureusement des centaines de milliers par mois !

La logique des pirates est simple. Un système bloqué peut être restauré avec des sauvegardes. Une donnée volée, elle, continue de circuler. Elle peut être revendue, utilisée pour du chantage, exploitée pour frauder des clients ou servir à attaquer un partenaire.

Les petites structures ne sont pas épargnées

Beaucoup de dirigeants de TPE ou de PME pensent encore ne pas intéresser les cybercriminels. C’est une erreur dangereuse. Une petite entreprise peut représenter une cible facile, un point d’entrée vers un grand donneur d’ordre ou une source de données exploitables rapidement.

Les pirates n’ont pas toujours besoin de techniques complexes. Un courriel piégé, un mot de passe faible, un accès distant mal protégé, une faille non corrigée, un faux site de connexion ou un prestataire compromis peuvent suffire.

Une fois dans le système, ils cherchent les accès importants : messagerie, dossiers partagés, CRM, ERP, logiciels de comptabilité, outils de facturation, espaces cloud, serveurs internes et comptes administrateurs.

Les secteurs les plus exposés ne sont pas uniquement les grands groupes. Une PME industrielle peut détenir des plans ou des procédés de fabrication. Une PMI peut posséder des informations de production ou de sous-traitance. Une agence, un cabinet ou une TPE de service peut stocker des données clients, des documents confidentiels ou des accès à des plateformes sensibles.

Le risque fournisseur est aussi majeur. Une petite structure connectée au système d’un client plus important peut devenir une porte d’entrée. Dans une chaîne économique très connectée, la sécurité d’un seul maillon faible peut fragiliser tout l’ensemble.

Protéger ses informations comme un actif vital

Face au cyberespionnage, aucune solution magique ne suffit. La première étape consiste à savoir ce qui doit être protégé. Une entreprise doit identifier ses données critiques : fichiers clients, contrats, informations bancaires, documents techniques, données RH, accès administrateurs, secrets commerciaux, dossiers de production et archives sensibles.

Ensuite, il faut limiter les accès. Tout le monde ne doit pas pouvoir consulter tous les fichiers. Les comptes à privilèges doivent être surveillés et protégés par une authentification multifacteur. Les anciens comptes, les accès inutiles et les mots de passe partagés doivent disparaître.

Les sauvegardes restent indispensables, mais elles ne protègent pas contre la fuite d’informations. Il faut aussi surveiller les comportements suspects : connexions inhabituelles, transferts massifs de fichiers, accès à des dossiers sensibles, utilisation anormale d’outils d’administration ou connexion depuis un pays inattendu.

Les PME et TPE doivent également corriger régulièrement leurs logiciels, sécuriser les accès à distance, segmenter les postes les plus sensibles et encadrer les accès des prestataires. Un fournisseur ne doit accéder qu’aux outils nécessaires, pendant une durée limitée, avec une traçabilité claire.

La formation des salariés reste un point clé. Un clic sur une fausse facture, un mot de passe saisi sur une page imitée ou un document envoyé au mauvais destinataire peut ouvrir la porte à une attaque. La sensibilisation doit être régulière, courte et concrète.

Pour les PME, PMI et TPE, la cybersécurité n’est plus seulement une affaire de pare-feu et d’antivirus. Elle touche directement la valeur de l’entreprise. Protéger ses données, c’est protéger ses clients, ses contrats, son savoir-faire, sa réputation et sa capacité à travailler demain.

Dans un contexte où les attaques deviennent plus discrètes, la veille cyber devient un outil stratégique. Elle permet d’anticiper les menaces, de repérer les signaux faibles et d’éviter que l’entreprise découvre trop tard que ses informations circulent déjà ailleurs.

Android prépare la portabilité des clés d’accès

Google teste sur Android le transfert des clés d’accès entre gestionnaires, un chantier critique pour réduire l’enfermement numérique sans affaiblir la sécurité.

Google se rapproche d’une fonction attendue sur Android : déplacer des clés d’accès entre plusieurs gestionnaires de mots de passe. Ces identifiants modernes, conçus pour remplacer les mots de passe classiques, réduisent l’exposition au hameçonnage et s’appuient sur la validation par l’appareil. Leur adoption a toutefois créé une dépendance aux écosystèmes. Google teste désormais des options cachées dans Google Password Manager pour importer et exporter mots de passe, clés d’accès et autres données enregistrées.

Des clés plus sûres, un verrou plus discret

La promesse des clés d’accès tient en quelques gestes. L’utilisateur ne retient plus une suite de caractères, ne réutilise plus un secret fragile et valide sa connexion depuis son téléphone ou son ordinateur. Le site ou l’application ne reçoit pas un mot de passe traditionnel, ce qui limite les scénarios d’hameçonnage les plus courants. Dans une logique cyber, le bénéfice est clair : réduire la surface d’attaque liée aux identifiants volés, aux bases compromises et aux pièges envoyés par courriel.

Cette évolution avait pourtant un revers. En simplifiant l’authentification, les grands écosystèmes ont aussi rendu la mobilité plus délicate. Une clé d’accès stockée dans un gestionnaire pouvait devenir difficile à déplacer vers un autre. L’utilisateur gagnait en protection, tout en perdant une partie de sa liberté de choix. Le problème n’était pas théorique. Changer d’application de gestion des mots de passe ne se résumait pas à exporter un fichier, puis à l’importer ailleurs. Avec les clés d’accès, le transfert suppose un cadre plus strict, précisément parce que ces éléments sont sensibles.

Google travaille sur ce point depuis l’an dernier. Selon les informations rapportées, Android n’offre pas encore la migration des clés d’accès vers des gestionnaires tiers, alors qu’Apple l’a déjà intégrée dans iOS 26 et macOS 26. Cette différence place Google sous pression. Pour rester crédible sur l’authentification sans mot de passe, Android doit permettre un passage maîtrisé entre services concurrents. La sécurité ne suffit pas si elle devient une dépendance subie.

Les tests évoqués montrent un changement concret dans Google Password Manager. Des options cachées remplacent les commandes classiques d’importation et d’exportation. Elles se nomment « Importer les mots de passe et les clés d’accès » et « Exporter les mots de passe et les clés d’accès ». Le détail compte. Google ne traite plus seulement les mots de passe comme des données migrables. Il inclut aussi les clés d’accès dans le même parcours, ce qui traduit une évolution de fond dans l’architecture d’Android.

Android Authority indique avoir activé et partiellement validé cette fonction. Le scénario d’importation paraît déjà lisible. Google Password Manager demande à l’utilisateur de choisir le gestionnaire qui détient ses clés d’accès. Il redirige ensuite vers l’application concernée. L’utilisateur peut alors transférer vers Google Password Manager ses mots de passe, ses clés d’accès et d’autres informations enregistrées. Le parcours reste encadré par les applications, non abandonné à une manipulation manuelle.

Le protocole CEP au centre du transfert

L’exportation semble moins aboutie. Aucun bouton dédié ne permet encore d’envoyer directement une clé d’accès vers une autre application. Le système devrait plutôt proposer le transfert lorsque l’utilisateur ouvre un gestionnaire compatible. Cette différence révèle l’état du chantier. Importer vers Google Password Manager paraît plus simple à matérialiser dans l’interface. Exporter vers un acteur tiers impose davantage de coordination entre Android, le gestionnaire source et l’application de destination.

Le mécanisme repose sur le protocole CEP, pour Credential Exchange Protocol. Son rôle est d’organiser l’échange d’identifiants entre gestionnaires de mots de passe. Dans une lecture cyber, ce protocole sert de canal de confiance entre services concurrents. Il doit permettre de déplacer des données très sensibles sans les banaliser. La portabilité ne peut pas devenir une fuite déguisée. Elle doit être volontaire, traçable et limitée aux applications qui savent dialoguer correctement.

Le soutien de Google, Apple et Samsung donne au CEP une portée importante. Ces acteurs couvrent une grande partie des terminaux et des environnements utilisés au quotidien. Leur alignement peut transformer la migration des clés d’accès en fonction standard, au lieu d’un bricolage réservé aux utilisateurs avancés. Cela change aussi l’équilibre stratégique. Un gestionnaire de mots de passe ne garde plus ses utilisateurs uniquement parce que les sorties sont difficiles. Il doit convaincre par sa fiabilité, son ergonomie et son intégration.

Le lancement pourrait toutefois rester partiel. Le texte indique que la fonction ne sera peut-être pas disponible pour toutes les applications dès le départ. Cette réserve est essentielle. La compatibilité dépendra des gestionnaires de mots de passe, de leur prise en charge du protocole et de la manière dont Android exposera l’interface. Pour l’utilisateur, l’expérience variera donc selon l’application choisie. Pour les éditeurs, l’enjeu sera de suivre rapidement le mouvement afin de ne pas apparaître comme un point de blocage.