Des courriels imitant un organisme de traçage des appels cherchent à pousser les opérateurs télécoms vers un logiciel permettant un accès à distance.
L’identité d’un acteur de la lutte contre les appels frauduleux devient un prétexte d’hameçonnage. Des entreprises inscrites dans la Robocall Mitigation Database reçoivent de fausses demandes attribuées à l’Industry Traceback Group (ITG). Le message présente un portail prétendument sécurisé et invoque un délai de vingt-quatre heures pour provoquer une réaction rapide. L’Industry Traceback Group (ITG) est un organisme américain piloté par US Telecom, une association professionnelle du secteur des télécommunications. Il coordonne le traçage des appels suspects, notamment ceux liés aux escroqueries et aux appels automatisés illégaux. Ce n’est pas un service de police.
Concrètement, un appel peut traverser plusieurs opérateurs avant d’atteindre son destinataire. L’ITG demande à chacun d’identifier l’opérateur qui lui a transmis cet appel, puis remonte la chaîne jusqu’à son origine. Cette procédure s’appelle le traceback. Les informations recueillies peuvent soutenir les enquêtes des autorités.
Le lien conduit en réalité vers un dépôt GitHub proposant un logiciel dont l’installation permettrait un accès distant. Cette description documente une tentative de compromission ; elle ne fournit aucun bilan vérifié des entreprises effectivement touchées, des installations réalisées ou des données éventuellement dérobées aux destinataires.
Dans l’affaire évoquée, les attaquants usurpent l’identité de l’ITG pour rendre crédible une fausse demande de traçage et inciter les destinataires à ouvrir un lien piégé. Les attaquants auraient utilisé les coordonnées publiques du registre RMD pour adresser aux professionnels de fausses demandes de traçage. La base sert alors à identifier les personnes à cibler ; cela ne signifie pas qu’elle a été piratée.
La Robocall Mitigation Database (RMD) est un registre public de la FCC, le régulateur américain des télécommunications. Elle recense les opérateurs concernés et les mesures qu’ils déclarent appliquer contre les appels automatisés illégaux, appelés robocalls. Les opérateurs y déposent notamment leur identité et les coordonnées d’un responsable ; leur programme de lutte contre les appels illégaux ou encore leur niveau de déploiement de STIR/SHAKEN, un dispositif d’authentification du numéro présenté lors d’un appel.
L’inscription a une conséquence concrète : les opérateurs soumis aux règles américaines ne doivent pas accepter directement le trafic des fournisseurs absents de cette base. Une radiation peut donc empêcher un fournisseur d’acheminer ses appels vers le réseau américain. L’inscription reste une déclaration réglementaire, pas une garantie que tous ses appels sont légitimes.
Des smartphones Android arrivent chez leurs propriétaires avec un logiciel malveillant déjà intégré, capable d’installer des applications discrètement et de détourner leur connexion Internet à des fins frauduleuses.
Midnight Mimosa transforme des téléphones Android à bas prix en supports de fraude publicitaire et, potentiellement, en relais réseau contrôlés à distance. Cette campagne touche des milliers d’appareils dans plus de 150 pays, dont la France. Sa particularité tient à son implantation dans le micrologiciel, le logiciel qui accompagne le matériel et participe au fonctionnement du téléphone. Le propriétaire peut donc recevoir un appareil déjà compromis, sans avoir téléchargé la moindre application suspecte. Les chercheurs décrivent une infection persistante, dotée de privilèges système, dont l’origine exacte dans la chaîne d’approvisionnement reste à établir.
Une infection installée au cœur du téléphone
Le premier téléchargement dangereux n’existe parfois pas. Dans cette affaire, le composant malveillant précède l’utilisateur et bénéficie de droits habituellement réservés au fonctionnement d’Android. Une apparence de service technique suffit ensuite à brouiller les pistes.
Selon les éléments rapportés, le logiciel d’espionnage de téléphone Midnight Mimosa serait actif depuis au moins deux ans. Le Mexique, la France, l’Italie, les États-Unis, l’Allemagne, le Brésil et l’Espagne figurent parmi les pays les plus représentés dans les observations des chercheurs. Ces données décrivent les appareils détectés, sans constituer un recensement exhaustif des victimes.
L’infection concerne notamment des smartphones économiques équipés de plateformes MediaTek, parmi lesquels les Doogee S200 X et Cubot KINGKONG X. Des contrefaçons reproduisant l’apparence de modèles Samsung ou Apple apparaissent également dans les éléments présentés. Cette présence ne permet pas d’attribuer une responsabilité au fournisseur des puces ni aux marques imitées.
Le point d’entrée précis demeure inconnu
L’hypothèse privilégiée est celle d’une introduction au cours de la chaîne d’approvisionnement. Les informations disponibles ne permettent toutefois d’identifier ni l’étape concernée ni les responsables. La découverte d’un composant dans un micrologiciel ne démontre pas, à elle seule, la participation consciente du fabricant.
Le logiciel se présente notamment sous les noms com.android.system.lite et com.android.sys.prot. Ces intitulés évoquent des fonctions internes ordinaires. Derrière cette façade, les composants disposent de signatures et de permissions leur permettant d’agir avec des privilèges élevés. Le gestionnaire d’applications classique ne suffit donc pas à les supprimer. Sur les forums XDA, des propriétaires de téléphones Cubot et Doogee ont signalé le retour d’applications suspectes après leur suppression. Un utilisateur de Doogee Fire 3 Max rapporte une apparition après une mise à jour officielle, suivie d’une disparition après restauration d’un micrologiciel antérieur. Ce témoignage apporte un indice sur son appareil, sans établir un scénario identique pour toute la campagne.
Les capacités décrites dépassent largement l’affichage publicitaire. Midnight Mimosa peut ajouter ou retirer des applications sans solliciter le propriétaire, accorder des autorisations et exécuter du code transmis par ses opérateurs. Le téléphone conserve ainsi un composant capable de renouveler les charges malveillantes.
Publicités invisibles et connexions détournables
Les chercheurs ont recensé environ 32 applications distribuées par ce dispositif. Météo, gestion de fichiers, reconnaissance de texte ou édition audio leur servent de couverture. Ces fonctions familières rendent leur présence moins immédiatement suspecte.
La rémunération repose principalement sur une fraude publicitaire. Les applications utilisent un kit publicitaire légitime pour récupérer de véritables annonces. Leur affichage s’effectue cependant dans des fenêtres invisibles superposées à d’autres applications. Le système publicitaire peut alors comptabiliser une impression sans qu’aucun utilisateur ait réellement vu le contenu.
Certaines variantes automatisent aussi les interactions. Des clics sont produits sans geste du propriétaire, donnant artificiellement de la valeur à une audience inexistante. L’utilisation d’une technologie publicitaire légitime ne rend donc pas légitime l’activité qui l’exploite.
Pour faciliter les installations, le logiciel désactive temporairement l’application Google Play Store, identifiée par com.android.vending, puis la réactive. Bitdefender présente cette séquence comme une tentative de contourner la détection par Play Protect. Certaines variantes falsifient également l’origine déclarée d’une installation pour lui donner l’apparence d’un téléchargement depuis la boutique officielle.
Une autre capacité concerne un proxy TCP, susceptible de faire transiter du trafic extérieur par la connexion du téléphone. L’adresse IP du propriétaire devient alors un point de sortie potentiel pour des activités qu’il ne contrôle pas. L’accès à de tels relais résidentiels peut être commercialisé.
La capacité technique et son exploitation effective doivent être distinguées. Les chercheurs ont confirmé le fonctionnement de l’infrastructure de contrôle associée, sans pouvoir déterminer si les téléphones infectés avaient effectivement relayé du trafic comme proxys.
Treize applications liées à la campagne ont également été repérées sur Google Play avec un code frauduleux similaire. Elles ne disposent cependant pas des privilèges des composants préinstallés. Les assimiler entièrement effacerait une différence essentielle pour comprendre la persistance de l’infection. La suppression nécessite un micrologiciel sain ou une désactivation des composants concernés au moyen d’Android Debug Bridge (ADB). Désactiver ne signifie toutefois pas retirer le code du micrologiciel.
Microsoft a démantelé une partie d’EvilTokens, une plateforme cybercriminelle exploitant l’intelligence artificielle pour compromettre des messageries, analyser leurs contenus et préparer des fraudes financières ciblées.
EvilTokens illustre une évolution importante de la cybercriminalité assistée par intelligence artificielle. Lancé en février 2026, le service aurait été associé à plus de 12 000 boîtes mail compromises dans plus de 10 000 organisations. Son fonctionnement dépassait la simple génération de messages frauduleux. Une interface conversationnelle analysait les courriels volés, identifiait les relations de confiance, les responsables financiers et les procédures internes. Pas vraiment une nouveauté dans sa forme, ZATAZ avait révélé la découverte de ce type d’outil, voilà trois ans, mis en place par des pirates informatiques brésiliens. Microsoft et ses partenaires ont saisi 50 sites et neutralisé plus de 150 domaines associés. Au Royaume-Uni, deux hommes ont été arrêtés. L’affaire montre comment l’IA peut transformer un accès initial en renseignement exploitable pour préparer rapidement une fraude.
De la messagerie compromise au renseignement financier
EvilTokens permettait d’abord aux opérateurs criminels de prendre le contrôle de comptes de messagerie. Les victimes étaient incitées à saisir un code d’authentification sur la véritable page de connexion de Microsoft. Elles validaient alors, sans communiquer leur mot de passe, un accès exploitable par les attaquants.
Cette méthode présentait une difficulté supplémentaire pour les défenseurs. Une simple réinitialisation du mot de passe pouvait rester insuffisante lorsque les sessions et les jetons d’authentification associés n’étaient pas révoqués.
L’innovation la plus notable intervenait après l’intrusion. Examiner manuellement plusieurs milliers de courriels demande normalement du temps et une compréhension précise des circuits de décision. EvilTokens automatisait une partie de cette phase de renseignement.
Ses outils pouvaient résumer ou traduire les messages, repérer des échanges financiers, cartographier les responsabilités et identifier des relations de confiance. L’intelligence artificielle recherchait aussi des factures, des discussions liées aux virements ou les personnes disposant d’un pouvoir sur les paiements.
Des commandes prédéfinies aidaient notamment les utilisateurs à repérer les responsables manipulant les fonds ou à déterminer quelles identités seraient les plus crédibles à usurper. L’IA ne servait donc pas uniquement à rédiger un courriel convaincant. Elle contribuait à sélectionner une victime, choisir un interlocuteur à imiter et déterminer un scénario de fraude adapté aux informations découvertes.
Usurpation d’un contact connu
Le service pouvait ensuite proposer des messages se faisant passer pour des contacts connus. L’objectif consistait à exploiter les habitudes, les responsabilités ou les autorisations observées dans la boîte compromise afin d’augmenter les chances d’obtenir un paiement ou une autre action sensible.
En quelques mois, Microsoft a relié EvilTokens à plus de 12 000 messageries compromises appartenant à plus de 10 000 organisations. L’activité observée était particulièrement concentrée aux États-Unis, au Canada, au Royaume-Uni, en Australie, en Inde et en France.
Les victimes appartenaient à plusieurs secteurs, dont la distribution, la construction, les services financiers, l’immobilier, l’enseignement supérieur et la santé.
EvilTokens était commercialisé sur Telegram avec un droit d’entrée de 1 500 $ (conversion en euros impossible sans introduire un taux de change absent des informations fournies), puis un abonnement récurrent de 500 $ (conversion en euros non calculable pour la même raison). Cette offre regroupait compromission de comptes, analyse des boîtes, sélection des cibles et préparation des fraudes dans une même interface.
Un modèle criminel intégré, ciblé par une opération internationale
Les enquêteurs ont également trouvé des éléments indiquant qu’une grande partie d’EvilTokens avait été développée selon une approche de « vibe coding », l’intelligence artificielle assistant directement les créateurs dans la programmation de la plateforme. Plusieurs modèles d’IA auraient aussi contribué aux fonctionnalités proposées.
Cette combinaison abaissait les compétences nécessaires à plusieurs étapes. Des techniques relevant auparavant de l’attaque d’identité, des environnements cloud, de l’ingénierie sociale et de la fraude financière étaient réunies dans un service commercial disposant d’abonnements, d’assistance et de tableaux de gestion.
Pour perturber cette infrastructure, Microsoft a associé action judiciaire et coopération opérationnelle. Health-ISAC s’est joint à la procédure comme coplaignant, notamment parce que des acteurs de la santé figuraient parmi les organisations ciblées.
Avec l’autorisation du tribunal fédéral du district Est de Virginie, Health-ISAC a travaillé avec Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, Shadowserver Foundation et TRM Labs. L’opération a permis la saisie de 50 sites utilisés par le service et la désactivation de plus de 150 domaines supplémentaires liés à son infrastructure.
La coopération avec la Metropolitan Police Service a également débouché sur une opération au Royaume-Uni. Le 11 septembre 2026, les policiers ont arrêté deux hommes âgés de 32 et 38 ans, soupçonnés d’infractions liées à l’exploitation présumée d’EvilTokens. Des appareils numériques et d’autres éléments ont été saisis pour examen. Les deux suspects ont ensuite été libérés sous caution policière, avec conditions, pendant la poursuite de l’enquête. Les défenseurs ont eux-mêmes eu recours à l’IA aprés avoir utilisé la rétro-ingénierie et des outils assistés par intelligence artificielle pour analyser les éléments collectés, accélérer les investigations et identifier les infrastructures soutenant le service.
EvilTokens montre surtout qu’une boîte mail compromise peut devenir presque immédiatement une source structurée de renseignement financier, organisationnel et relationnel exploitable par des fraudeurs assistés par IA.
Washington ferme l’accès aux nouveaux onduleurs étrangers connectés, invoquant un risque de piratage capable d’affecter à distance des infrastructures électriques critiques américaines.
La Federal Communications Commission (FCC) durcit la surveillance des équipements électriques connectés aux États-Unis. Son Public Safety and Homeland Security Bureau a ajouté certains onduleurs électriques produits à l’étranger à la Covered List, ce qui bloque immédiatement les nouvelles autorisations d’équipements concernés. La décision vise les modèles disposant de fonctions de communication, de transmission de données ou de mise à jour distante. Les appareils étrangers déjà titulaires d’une autorisation FCC restent importables, commercialisables et installables. Au cœur du dossier figure une menace cyber précise : la possibilité qu’un acteur étranger exploite la connectivité d’un onduleur pour modifier son fonctionnement, déployer un firmware ou interrompre une production électrique.
Une interdiction centrée sur les nouveaux modèles connectés
La mesure annoncée par le bureau chargé de la sécurité publique et intérieure de la FCC concerne les futures demandes d’autorisation. Un modèle fabriqué hors des États-Unis et dépourvu d’un FCC ID obtenu auparavant ne peut donc plus recevoir automatiquement l’autorisation nécessaire à sa commercialisation.
Cette distinction réduit considérablement l’impact immédiat sur les chantiers déjà engagés. Les modèles étrangers précédemment validés restent admissibles à l’importation, à la vente et à l’installation. Selon les précisions réglementaires rapportées dans le texte source, une large part des projets solaires commerciaux et industriels proches de leur mise en service utilise précisément des références déjà autorisées.
La décision cible surtout les équipements connectés. Les onduleurs sans fonctions de commande distante, ainsi que ceux reposant sur une architecture totalement isolée du réseau, restent hors du périmètre décrit. La question de sécurité ne repose donc pas uniquement sur l’origine physique du matériel. Elle porte également sur la capacité d’un équipement à recevoir des instructions, transmettre des informations ou accepter des mises à jour logicielles.
Cette logique intervient après une analyse du Department of Energy datée de janvier 2026. L’examen de 30 onduleurs chinois n’avait identifié aucune preuve de matériel malveillant dissimulé. L’approche retenue ensuite par le conseil interagences de la Maison-Blanche déplace le risque vers la couche numérique. Selon cette analyse, un adversaire étranger pourrait exploiter les fonctions sans fil d’un onduleur intelligent pour pousser une mise à jour de firmware et arrêter à distance des installations photovoltaïques.
La provenance industrielle devient parallèlement un critère déterminant. La restriction vise le lieu de fabrication finale, indépendamment de la nationalité de la marque. Un fabricant américain assemblant un modèle à l’étranger peut ainsi être concerné. À l’inverse, une entreprise étrangère réalisant l’assemblage final dans une usine américaine peut demander une autorisation si son processus respecte les seuils fédéraux applicables aux composants.
La cybersécurité rencontre les contraintes du réseau électrique
Les conséquences pourraient devenir plus sensibles lors du renouvellement des gammes. Les données du Department of Energy citées dans le document indiquent que les producteurs américains couvrent seulement 7 % du marché national des onduleurs solaires. Le déficit théorique atteint donc 93 %, calculé par différence entre 100 % de la demande et 7 % d’approvisionnement domestique.
Cette dépendance intervient alors que les développeurs prévoient de raccorder plus de 58 000 MW de nouvelles capacités solaires et de stockage durant l’année suivante. Les nouveaux modèles nécessitant une autorisation FCC pourraient rencontrer un obstacle si leur production demeure étrangère et si leurs fonctions de communication les placent dans le champ de la Covered List.
Changer de fournisseur n’est pas nécessairement neutre. Les accords d’interconnexion sont associés aux caractéristiques techniques d’un modèle d’onduleur précis. Le remplacement d’une référence étrangère par un équipement domestique différent peut être considéré comme une « Material Modification ». Cette qualification peut imposer une nouvelle étude technique et retarder la procédure auprès du gestionnaire de réseau.
Le dossier touche aussi la stratégie américaine autour de l’intelligence artificielle. Selon l’America’s AI Action Plan cité dans le texte, la croissance des centres de données de nouvelle génération entraîne une forte hausse de la demande électrique. Les entreprises technologiques comptent notamment sur le solaire et le stockage pour soutenir ces besoins sans accroître excessivement la pression exercée sur les réseaux locaux.
Une voie dérogatoire existe pour certains équipements fabriqués à l’étranger. Le Department of Homeland Security ou le Department of Defense peut intervenir dans une procédure de Conditional Approval. Une autorisation conditionnelle peut être accordée lorsqu’une administration compétente estime que l’appareil, ou sa catégorie, ne présente pas un niveau de risque inacceptable.
L’Annex A mentionné par la FCC prévoit également un mécanisme destiné aux fournisseurs étrangers acceptant un calendrier contraignant de transfert de l’assemblage vers les États-Unis. Les fabricants concernés doivent alors exposer leur chaîne d’approvisionnement et leur architecture logicielle aux contrôles fédéraux afin de démontrer que leurs produits ne peuvent pas être manipulés à distance. Brev ! Un « espionnage » industriel décidé par la loi. Un classique !
La cyberattaque contre RingCentral change d’échelle : 1,6 million de comptes exposés et attribue l’intrusion au groupe cybercriminel ShinyHunters.
L’incident de sécurité reconnu par RingCentral fin juillet 2026 concerne désormais environ 1,6 million d’adresses électroniques uniques identifiées dans les données diffusées. Le corpus contient également des noms, numéros de téléphone et adresses postales. Aucun mot de passe ne figure parmi les catégories d’informations actuellement confirmées. RingCentral indique avoir stoppé l’activité malveillante et affirme que sa plateforme principale n’a pas été affectée. ZATAZ confirme également l’implication de ShinyHunters dans cette intrusion. Le groupe revendique l’exfiltration de 623 Go de données.
Une « portion limitée » qui atteint 1,6 million
Fin juillet, RingCentral avait reconnu une campagne d’ingénierie sociale ayant permis un accès non autorisé à certains de ses systèmes. La société évoquait alors une « portion limitée » de sa clientèle, sans communiquer d’estimation chiffrée sur le nombre de personnes concernées.
Les données désormais disponibles donnent une autre mesure de l’incident. Leur analyse fait apparaître environ 1,6 million d’adresses mails uniques. Ce nombre représente des comptes identifiés dans le corpus diffusé par les pirates et ne correspond donc pas nécessairement à 1,6 million d’entreprises clientes différentes.
Cette distinction est importante pour mesurer correctement l’impact. RingCentral fournit des services de téléphonie, de communication cloud et de collaboration à des organisations pouvant compter de nombreux utilisateurs. Plusieurs adresses rattachées à une même entreprise peuvent ainsi figurer dans la fuite.
Les informations exposées comprennent des noms, des adresses électroniques, des numéros de téléphone et des adresses postales. Aucun mot de passe n’est présent.
Ce type d’assemblage conserve pourtant une forte valeur opérationnelle pour un attaquant. Une identité associée à une adresse professionnelle, un téléphone et une localisation physique facilite la préparation de scénarios crédibles d’ingénierie sociale. Un pirate peut personnaliser davantage un courriel, un appel téléphonique ou une tentative d’usurpation en utilisant plusieurs informations exactes sur sa cible.
Les utilisateurs professionnels constituent une population particulièrement intéressante dans ce contexte. La connaissance de leur environnement de communication peut faciliter des tentatives visant à obtenir des informations complémentaires, provoquer une réinitialisation de compte ou convaincre une victime de suivre une procédure frauduleuse.
RingCentral affirme avoir interrompu l’activité malveillante après sa découverte. L’entreprise indique également avoir fait appel à une société spécialisée dans l’investigation numérique. Selon ses déclarations, aucune nouvelle activité non autorisée n’a été observée après la mise en œuvre des mesures correctives. Ce qui n’empéche pas les centaines de Go de données volées a être diffusés ! La plateforme principale n’aurait pas été compromise et les services seraient restés opérationnels durant l’incident.
ShinyHunters derrière l’intrusion selon ZATAZ
L’autre évolution concerne l’identité des attaquants. ZATAZ confirme que ShinyHunters est bien impliqué dans l’opération visant RingCentral. ShinyHunters affirme avoir dérobé environ 623 Go de données avant d’en publier une partie après l’échec d’une tentative d’extorsion. La chronologie permet également de comprendre pourquoi l’affaire prend aujourd’hui une dimension différente. L’incident s’est produit en juillet 2026. RingCentral a rendu publique la compromission le 28 juillet. Les données ont ensuite fait l’objet d’une diffusion, avant que l’ampleur d’environ 1,6 million de comptes soit détaillée publiquement le 14 août.
Une faille de Screen Sharing corrigée par Apple est désormais exploitée activement, avec accès root et installation de mineurs Monero sur plusieurs Mac exposés.
La vulnérabilité CVE-2026-65400 affectant Screen Sharing sur macOS est désormais associée à des compromissions réelles. Le NCSC néerlandais rapporte plusieurs machines exposant le port 5900 sur Internet sur lesquelles des attaquants ont obtenu des privilèges root avant d’installer un mineur Monero. Apple avait publié des correctifs le 6 août 2026 pour macOS Tahoe 26.6.1, Sequoia 15.7.9 et Sonoma 14.8.9. Aucun vol de données ou d’identifiants n’est confirmé à ce stade. L’accès root ouvre toutefois un champ d’action beaucoup plus large, notamment sur les fichiers, sessions, secrets applicatifs et ressources accessibles depuis les postes compromis.
Une authentification contournée jusqu’au niveau root
L’alerte change de dimension depuis que l’exploitation de CVE-2026-65400 ne relève plus d’un risque théorique. Le NCSC-NL indique avoir reçu des signalements concernant plusieurs systèmes macOS dont le service Screen Sharing était directement accessible depuis Internet sur le port 5900. Dans chacun des cas observés, l’attaquant avait réussi à obtenir un accès root. Ce niveau de privilège correspond au contrôle le plus élevé sur un système Unix comme macOS. Les compromissions documentées ont ensuite conduit à l’installation d’un mineur de cryptomonnaie Monero. Apple avait pourtant corrigé la vulnérabilité dès le 6 août 2026. Les mises à jour concernées sont macOS Tahoe 26.6.1, macOS Sequoia 15.7.9 et macOS Sonoma 14.8.9. Le constructeur décrit CVE-2026-65400 comme un défaut d’authentification affectant Screen Sharing. Un attaquant présent sur le réseau peut, selon cette description, parvenir à s’authentifier auprès du service sans disposer d’identifiants valides. Cette caractéristique explique le risque particulier pesant sur les machines dont Screen Sharing est exposé directement sur Internet. Un service destiné à l’administration ou à l’assistance distante devient alors un point d’entrée potentiel vers le système lui-même.
Qu’est-ce que Screen Sharing ?
Screen Sharing est la fonction de partage d’écran intégrée à macOS. Elle permet d’afficher et de contrôler à distance l’écran d’un Mac depuis une autre machine. Elle peut servir à l’assistance technique, à l’administration d’un poste ou à l’accès distant à son propre ordinateur. Lorsqu’elle est activée et accessible depuis Internet, cette fonction devient aussi un service exposé aux tentatives de connexion. Dans le cas de CVE-2026-65400, la faille permet précisément de contourner l’authentification normalement nécessaire pour accéder à ce service.
Le 12 août, le NCSC-NL a ajouté la mention « exploitation active connue » à son bulletin. De nouvelles alertes publiques ont suivi le 15 août 2026. Cette chronologie place les organisations face à un scénario classique en cybersécurité : un correctif existe, tandis que des systèmes non mis à jour ou toujours exposés restent exploitables. Le nombre exact de victimes n’est pas communiqué. Le NCSC néerlandais confirme seulement plusieurs compromissions. Des recherches indépendantes recensent parallèlement plusieurs dizaines de milliers de services Screen Sharing accessibles depuis Internet. Ce volume ne peut pas être assimilé à un nombre de machines vulnérables. Une exposition du service n’implique ni que la version de macOS soit affectée, ni que l’exploitation ait réussi.
L’accès root élargit fortement le risque opérationnel
L’impact observé est pour l’instant concret et limité à ce qui a été confirmé : contrôle root sur les Mac compromis et déploiement de logiciels de minage Monero. Aucun vol de données, aucune extraction d’identifiants et aucune fuite d’informations ne sont documentés dans les cas rapportés. L’absence de preuve de vol ne réduit toutefois pas la portée technique d’un accès root. Une machine contrôlée à ce niveau peut potentiellement exposer ses fichiers locaux, les sessions ouvertes, les secrets utilisés par des applications et les ressources auxquelles le poste dispose déjà d’un accès. Ces possibilités relèvent du potentiel offert par la compromission, pas d’actions secondaires actuellement attribuées aux attaquants. Cette distinction reste essentielle pour évaluer la menace sans extrapolation. Les faits établis décrivent une exploitation active, une élévation jusqu’au niveau root et l’installation d’un cryptomineur. Les scénarios de récupération de secrets ou de rebond vers d’autres ressources sont techniquement plausibles, sans être démontrés dans les incidents signalés. Les postes administrés à distance constituent un cas particulièrement sensible. Lorsqu’un service Screen Sharing écoute directement sur Internet, l’attaquant n’a plus besoin d’un accès préalable au réseau interne pour atteindre la surface exposée. La faille d’authentification devient alors une porte d’entrée située au périmètre même du système. La chronologie renforce également l’enjeu de réaction. Apple a distribué ses correctifs le 6 août. Six jours plus tard, le NCSC-NL signalait officiellement une exploitation active connue. Le 15 août, de nouvelles alertes publiques confirmaient que la vulnérabilité devait désormais être considérée comme une menace opérationnelle et non comme une simple faiblesse corrigée sur le papier. Pour les équipes de sécurité, CVE-2026-65400 illustre ainsi le risque créé par l’association de trois facteurs : un service d’administration exposé, une faille permettant de contourner l’authentification et des machines n’ayant pas encore reçu le correctif disponible.
Trois jours après son correctif, une faille critique de SAP Commerce Cloud fait déjà l’objet de tentatives d’exploitation visant des plateformes exposées sur Internet.
La vulnérabilité CVE-2026-58231 place SAP Commerce Cloud sous surveillance étroite. Corrigée par SAP le 11 août 2026, cette faille affichant un score CVSS de 10.0 permettrait une exécution de code sans authentification ni action préalable de l’utilisateur. Des chercheurs ont détecté des tentatives d’exploitation dès le 14 août, alors qu’aucune activité hostile n’était encore signalée deux jours auparavant. Plus de 4 200 systèmes présentant une empreinte SAP Commerce Cloud seraient accessibles depuis Internet, principalement en Europe et en Amérique du Nord. Leur vulnérabilité effective reste inconnue. Une intrusion réussie pourrait ouvrir l’accès à des services métiers connectés, notamment ERP, CRM, stocks et commandes.
Du correctif aux premières attaques en trois jours
La chronologie resserrée constitue le principal signal d’alerte autour de CVE-2026-58231. SAP a publié son correctif le 11 août 2026 dans la note de sécurité 3771065. Le 12 août, aucune exploitation active n’était encore rapportée. Dès le 14 août, des chercheurs observaient cependant des tentatives contre des environnements SAP Commerce Cloud. De nouvelles publications spécialisées ont relayé l’alerte le 15 août.
La faille concerne le Data Hub Adapter des branches COM_CLOUD 2211 et 2211-JDK21. Son score CVSS maximal, 10.0, traduit une combinaison particulièrement défavorable pour les défenseurs. L’attaque ne requiert aucune authentification et aucune interaction d’un utilisateur. Une exploitation réussie peut permettre l’exécution de code arbitraire et compromettre des composants internes accessibles depuis l’instance concernée.
Cette rapidité entre publication du correctif et activité offensive réduit fortement la fenêtre disponible pour les entreprises. Une vulnérabilité publique devient rapidement exploitable lorsque suffisamment d’informations techniques permettent à des attaquants de comprendre le mécanisme défaillant et de rechercher des cibles accessibles.
Le signal doit toutefois être interprété avec précision. L’existence de la vulnérabilité et son niveau critique sont confirmés par SAP ainsi que par le NVD. En revanche, l’exploitation active repose actuellement sur des observations réalisées par des chercheurs et reprises par plusieurs sources spécialisées. SAP ne l’a pas encore officiellement qualifiée comme exploitation active.
Aucune victime identifiée publiquement ni campagne de vol massif de données n’est confirmée à ce stade. L’enjeu immédiat concerne donc davantage l’exposition et la capacité d’intrusion que les conséquences documentées d’attaques déjà réussies.
Les systèmes métiers derrière la vitrine e-commerce
SAP Commerce Cloud ne constitue pas seulement une interface de vente exposée aux internautes. Dans une architecture d’entreprise, une plateforme de commerce électronique peut communiquer avec plusieurs briques internes nécessaires aux stocks, commandes, comptes clients ou traitements administratifs.
Une compromission de l’instance peut ainsi transformer un service accessible depuis Internet en point d’entrée vers des ressources moins directement exposées. Selon l’architecture déployée, les attaquants pourraient atteindre des services reliés à un ERP, un CRM, des systèmes de gestion des stocks, des traitements de commandes ou d’autres composants internes.
Aucune catégorie précise de données volées n’est actuellement confirmée. Il serait donc prématuré d’affirmer que des informations clients, financières ou commerciales ont déjà été exfiltrées. Le risque porte sur les données et services que l’instance compromise serait autorisée à consulter ou solliciter, ainsi que sur les relations de confiance établies avec les systèmes voisins.
L’ampleur potentielle de la surface exposée ajoute une dimension particulière à l’incident. Shadowserver aurait identifié plus de 4 200 systèmes accessibles depuis Internet présentant une empreinte associée à SAP Commerce Cloud. La majorité se situerait en Europe et en Amérique du Nord.
Ce chiffre ne correspond toutefois pas au nombre de serveurs vulnérables. Une empreinte détectable indique la présence apparente de la technologie, sans démontrer que la version concernée par CVE-2026-58231 est utilisée ni que le correctif du 11 août n’a pas été appliqué. Assimiler les 4 200 systèmes à autant de cibles exploitables conduirait donc à surestimer l’exposition réelle.
Pour les équipes de sécurité, la priorité réside dans la vérification des versions et l’application de la note SAP 3771065 sur les environnements concernés. La surveillance doit aussi porter sur les systèmes connectés à Commerce Cloud, puisque la valeur d’un accès initial dépend souvent des privilèges, flux applicatifs et relations internes disponibles après l’intrusion.
La séquence observée illustre enfin une dynamique désormais centrale du renseignement cyber : entre divulgation d’une faille critique et premières tentatives offensives, la fenêtre de réaction peut se mesurer en quelques jours.
Un malware Android inédit combine contrôle à distance, fraude au crédit et relais NFC, permettant à des escrocs de détourner une carte bancaire pendant un appel.
WindRelay, un malware Android conçu pour transmettre en temps réel les échanges NFC d’une carte bancaire. Associé au cheval de Troie d’accès distant SpyNote, il s’intègre dans une fraude mêlant ingénierie sociale, prise de contrôle du smartphone, usurpation d’identité et paiement sans contact détourné. Dans un cas analysé, l’opération complète s’est déroulée durant un appel de seulement 13 minutes. Les chercheurs ont relié 23 échantillons de WindRelay, soumis entre novembre 2025 et juillet 2026, à plusieurs campagnes observées notamment en Tchéquie, Slovaquie et Slovénie. L’étendue réelle des victimes reste inconnue.
Treize minutes pour prendre le contrôle du téléphone
Le scénario étudié par la société Group-IB (Group-IB, société de cybersécurité fondée en Russie en 2003 et désormais basée à Singapour, après avoir quitté le marché russe en 2023.) illustre l’intégration croissante entre manipulation téléphonique et outils malveillants Android. L’attaque commence par un appel frauduleux destiné à gagner la confiance de la cible. La victime est ensuite conduite à installer SpyNote, dans une version personnalisée portant son propre nom. Cette personnalisation constitue un indice important sur la préparation de l’opération. Les fraudeurs disposaient au minimum d’informations permettant d’identifier précisément leur cible, notamment son nom et son numéro de téléphone. Les éléments disponibles ne permettent toutefois pas de déterminer l’origine de ces données personnelles. Il suffit de voir les alertes de ZATAZ pour comprendre la problématique de la fuite de données, aujourd’hui.
Une fois SpyNote installé, les attaquants obtiennent un accès à distance au terminal Android. Dans le cas documenté, cette compromission leur permet d’installer un second programme, WindRelay, puis d’accéder à l’environnement bancaire de la victime.
La fraude ne s’arrête pas à la prise de contrôle du smartphone. Les opérateurs utilisent l’accès obtenu pour souscrire un crédit au nom de la personne ciblée. Celle-ci peut ainsi se retrouver avec une dette contractée frauduleusement avant même que la phase NFC ne débute.
L’étape suivante exploite directement la carte bancaire physique. Toujours guidée pendant l’appel, la victime est invitée à approcher sa carte de son téléphone. WindRelay transmet alors en temps réel les communications NFC vers une infrastructure contrôlée par les escrocs. Ceux-ci peuvent exploiter le relais depuis un autre terminal afin de réaliser une transaction.
L’ensemble de cette séquence, installation du RAT, déploiement du second malware, accès bancaire, crédit frauduleux et relais NFC, a été réalisé durant un appel de 13 minutes !
SpyNote dispose par ailleurs de fonctions de collecte plus étendues. Les informations fournies ne permettent pas d’affirmer que toutes ont été employées au cours de cette attaque précise. L’analyse doit donc distinguer les capacités techniques du logiciel des actions effectivement observées.
Le relais NFC devient une chaîne de fraude complète
23 échantillons WindRelay ont été découverts dans plusieurs campagnes detectées. Ces fichiers ont été soumis à l’analyse entre novembre 2025 et juillet 2026. Quatre infrastructures de commande associées ont également été identifiées. Ces 23 échantillons ne représentent pas 23 victimes. Ils constituent des artefacts techniques associés à l’activité détectée. Le nombre total de personnes visées ou compromises reste inconnu au moment de la divulgation, publiée le 12 août 2026.
Les échantillons et campagnes sont principalement associés à la Tchéquie, à la Slovaquie et à la Slovénie. Cette implantation s’inscrit dans un contexte régional où plusieurs formes de fraude NFC avaient déjà été observées. Le rapport 2025 du European Payments Council cite le relais NFC et la technique dite « Ghost Tap » parmi les menaces émergentes contre les paiements. Selon ce document, ces attaques peuvent se combiner avec des escroqueries utilisant l’accès à distance et conduire à des transactions non autorisées ainsi qu’à une perte de contrôle sur les fonds.
Les données communiquées par Kaspersky indiquent pour leur part une hausse de 188 % des attaques NFC visant Android pendant les quatre premiers mois de 2026 par rapport à la même période de 2025. L’entreprise affirme avoir bloqué 35 600 attaques sur cette période, contre plus de 12 300 un an auparavant.
ESET avait auparavant relevé une multiplication supérieure à 35 des attaques liées au NFC durant le premier semestre 2025, comparé au second semestre 2024. Les premiers usages documentés d’une version modifiée de l’outil open source NFCGate remontent, selon les sources fournies, à fin 2023 en Tchéquie.
D’autres recherches montrent également une diversification des infrastructures. Zimperium indique avoir suivi des campagnes couvrant notamment la Pologne, la Tchéquie et la Slovaquie, avec plus de 70 serveurs de commande et points de distribution identifiés. Des attaquants ont aussi imité la Banque nationale de Slovaquie afin de rendre leurs applications frauduleuses plus crédibles et d’obtenir les autorisations NFC nécessaires.
Des opérations chinoises de Fraud-as-a-Service diffusant des malwares Android compatibles NFC via Telegram avaient été documentés, l’année derniére. Cette précédente enquête mentionnait plus de 54 échantillons et au moins 355 000 $ de transactions frauduleuses confirmées entre novembre 2024 et août 2025 pour un seul fournisseur de terminaux de paiement. WindRelay apporte une évolution distincte : le relais NFC n’est plus seulement une technique isolée. Associé à SpyNote, il devient l’un des maillons d’une chaîne réunissant renseignement préalable sur la cible, contrôle du téléphone, fraude à l’identité, crédit frauduleux et détournement de la carte physique.
Une base de données attribuée au site MyPhoto aurait exposé commandes, photos, salariés et données logistiques, créant un risque concret de phishing ciblé et d’ingénierie sociale.
Selon un message publié le 7 août 2026 par un pirate informatique, une base Firebase Realtime Database liée à MyPhoto Inc. aurait été accessible sans authentification. L’auteur revendique l’extraction de 158 Mo de données contenant 16 272 adresses électroniques, 171 047 lignes de commandes et 21 126 associations entre clients et photographies. Des informations internes concernant 41 salariés, 794 affectations de postes de travail ainsi que plusieurs données d’expédition figureraient également dans l’ensemble. Au-delà d’une simple fuite commerciale, cette exposition fournirait aux attaquants un contexte précis pour construire des campagnes de phishing, d’usurpation et de manipulation ciblée.
Une base de production décrite comme ouverte
La publication affirme que la base concernée utilisait Firebase Realtime Database et autorisait une lecture anonyme. Selon exfilar, aucun compte, jeton ou contrôle de provenance n’aurait été nécessaire pour consulter son contenu. L’accès en écriture n’aurait pas été testé.
Le pirate décrit 33 catégories principales couvrant plusieurs étapes de la chaîne de production. Elles concerneraient notamment les stations actives, les commandes, les articles, les employés, les expéditions, les inventaires, les étiquettes d’images et les numéros de suivi.
Les chiffres détaillés présentent 171 047 éléments de commandes, 207 commandes de production et 21 126 enregistrements associant une adresse électronique à une photographie ou à une commande. Exfilar évoque également 39 correspondances de numéros de suivi, sept expéditions finalisées et 169 documents internes liés au traitement des commandes.
La publication distingue 16 272 adresses électroniques collectées et 14 636 adresses uniques associées à des commandes photographiques. Gmail représenterait 7 490 occurrences, Yahoo 2 630 et Hotmail 844. Les autres fournisseurs totaliseraient 5 308 entrées.
L’auteur du message affirme également avoir identifié 41 salariés avec leurs fonctions, leur organisation et leur statut professionnel. Les rôles décrits couvrent les ressources humaines, les opérations, la production, l’impression numérique, le contrôle qualité, l’expédition et la préparation des commandes.
Un matériau directement exploitable pour le phishing
L’enjeu cyber principal réside dans la combinaison des informations. Une adresse électronique isolée possède une valeur limitée. Associée à une référence de commande, une date, une photographie, un transporteur ou une étape logistique, elle peut devenir un puissant élément de crédibilisation.
Exfilar souligne précisément ce scénario. Un attaquant pourrait envoyer un faux message signalant un incident sur une commande connue, puis demander au destinataire de confirmer une adresse de livraison ou d’ouvrir une page frauduleuse. La connaissance préalable du contexte réduit les signes habituels permettant d’identifier une tentative de phishing générique.
Les données internes sur les salariés créent un second risque. Connaître les fonctions d’une équipe, les responsabilités opérationnelles et l’organisation d’un site facilite la préparation d’appels frauduleux, d’usurpations d’identité ou de demandes prétendument urgentes.
La cartographie revendiquée de 794 affectations de postes de travail ajoute une dimension de renseignement organisationnel. Elle donnerait une représentation détaillée du fonctionnement de la production, depuis le traitement des commandes jusqu’à l’expédition.
Le message affirme que des sociétés de travail temporaire, dont Manpower et TempJoy, apparaissent également dans les données en raison de personnels affectés à MyPhoto. Aucune compromission indépendante de leurs propres systèmes n’est démontrée par les éléments fournis.
Le pirate insiste sur le caractère non sophistiqué de l’accès revendiqué. Selon son récit, la faiblesse proviendrait essentiellement de règles Firebase autorisant la lecture publique de la base. Cette configuration transformerait une erreur de contrôle d’accès en exposition massive de données opérationnelles.
L’auteur rattache cette fuite à une opération présentée comme une campagne de recherche de bases exposées. Il revendique 32 bases découvertes, cinq projets dépassant 100 Mo et 117 projets distincts. Ces chiffres proviennent uniquement de ses déclarations et ne constituent pas, à eux seuls, une validation indépendante.
Le même message indique qu’un outil lié à cette activité est commercialisé pour 50 000 $ (46 080 euros). Cette revendication renforce l’hypothèse d’une démarche structurée visant à industrialiser la détection puis l’exploitation de configurations cloud insuffisamment protégées.
Une coalition internationale alerte sur les opérations du FSB russe, qui exploite des routeurs mal configurés afin d’atteindre des infrastructures critiques mondiales.
Les services de cybersécurité et de renseignement de seize pays, dont l’ANSSI,décrivent une campagne durable attribuée au Centre 16 du Service fédéral de sécurité russe. Les opérateurs recherchent des routeurs exposés, utilisent des configurations SNMP faibles, copient leurs paramètres internes et transfèrent ces données vers des serveurs contrôlés. Les communications, l’énergie, la défense, la finance, les administrations et la santé figurent parmi les secteurs les plus menacés. L’avis recommande de désactiver les protocoles anciens, de renforcer l’authentification, de filtrer les flux d’administration et de remplacer les équipements obsolètes. L’enjeu dépasse une simple faille technique : les routeurs compromis peuvent devenir des points d’observation, d’accès et de rebond.
Le FSB exploite les faiblesses ordinaires des réseaux
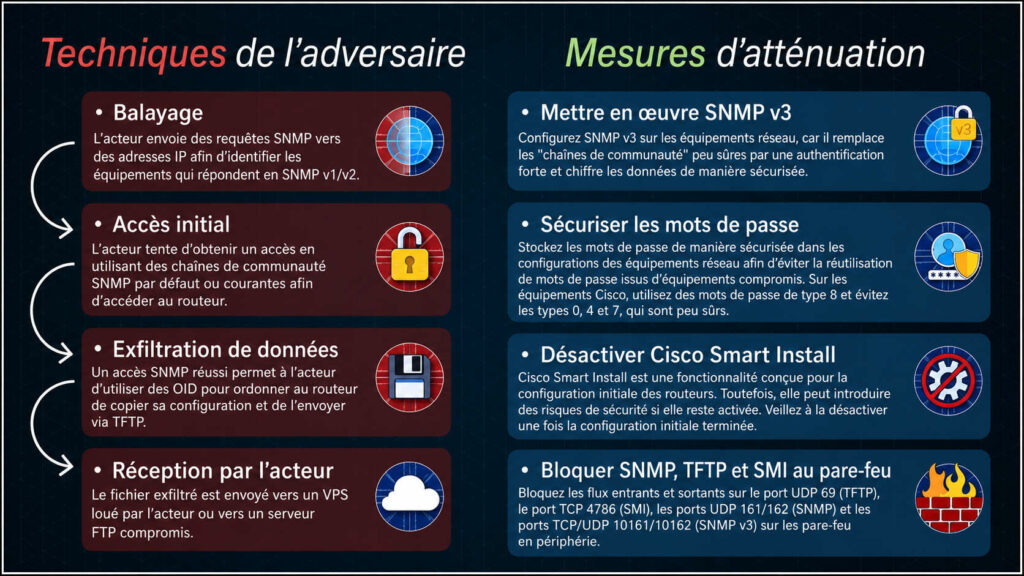
L’attaque commence sans outil spectaculaire. Les opérateurs associés au Centre 16 du FSB parcourent des plages d’adresses IP pour identifier des équipements accessibles depuis Internet. Leur priorité concerne les agents SNMP acceptant encore des chaînes de communauté courantes ou conservées par défaut.
SNMP permet d’administrer et de superviser des équipements réseau. Ses anciennes versions reposent toutefois sur des mécanismes d’authentification insuffisants. Lorsqu’un routeur autorise des droits d’écriture, un attaquant peut lui transmettre des instructions précises.
Selon l’avis conjoint, les acteurs envoient des requêtes SNMP depuis des infrastructures mandataires. L’adresse source peut être usurpée, ce qui complique l’analyse des journaux. Les commandes contiennent des identifiants d’objets, appelés OID, qui indiquent au routeur quelle opération exécuter.
L’équipement ciblé reçoit alors l’ordre de copier sa configuration dans un fichier. Celui-ci porte souvent un nom banal, comme « config.bkp » ou « output.txt ». Le routeur transfère ensuite cette archive vers un serveur privé virtuel loué par l’attaquant ou vers un serveur FTP déjà compromis.
Cette configuration peut révéler l’architecture du réseau, les interfaces actives, les règles de routage et certains identifiants. Les mots de passe Cisco enregistrés avec les types 0 ou 7 présentent un risque particulier. Le type 0 conserve les secrets en clair, tandis que le type 7 offre une protection faible.
Les auteurs signalent aussi l’exploitation occasionnelle de Cisco Smart Install, de portails d’administration et de vulnérabilités connues. Deux références apparaissent dans le document : CVE-2018-0171 et CVE-2008-4128. Cette dernière concerne uniquement des équipements Cisco arrivés en fin de vie.
Les techniques décrites recoupent celles observées chez d’autres groupes. L’industrie suit cette activité sous plusieurs appellations, notamment Berserk Bear, Energetic Bear, Crouching Yeti, Dragonfly, Ghost Blizzard et Static Tundra. Ces noms ne correspondent pas nécessairement à une attribution identique entre entreprises et services étatiques.
Le schéma présenté en page 3 résume cette chaîne opératoire. Il relie quatre étapes : reconnaissance, accès initial, extraction de la configuration et réception du fichier par l’attaquant. Cette progression transforme une erreur d’administration apparemment limitée en source de renseignement exploitable.
Des mesures défensives centrées sur l’administration
Les agences recommandent d’abord de désactiver Cisco Smart Install sur tous les équipements. Elles demandent également l’abandon de SNMPv1 et SNMPv2, considérés comme anciens. Lorsque leur maintien reste indispensable, les chaînes de communauté doivent être remplacées et limitées à la lecture.
SNMPv3 constitue l’option privilégiée. Sa configuration « authPriv » ajoute une authentification forte et chiffre les échanges. Le niveau de protection doit employer l’algorithme le plus récent accepté par l’équipement concerné.
Les comptes locaux exigent aussi une attention particulière. Chaque appareil doit utiliser des mots de passe robustes, uniques et stockés de façon sécurisée. Sur les équipements Cisco, l’avis recommande le hachage de type 8. Les types 0, 4 et 7 doivent être évités.
La surveillance doit détecter les identifiants inhabituels et les connexions effectuées avec des comptes locaux. Ces accès devraient rester réservés aux situations d’urgence. Une authentification centralisée, associée si possible à plusieurs facteurs, réduit le risque lié aux secrets isolés sur chaque routeur.
Le filtrage des OID représente une autre barrière. Une liste d’autorisation fondée sur la base MIB du constructeur peut limiter les commandes accessibles. Les systèmes de détection doivent également rechercher les requêtes SNMP visant les fonctions sensibles de copie de configuration.
Les protocoles d’administration ne devraient provenir que de postes dédiés, idéalement placés sur un réseau séparé. Des listes de contrôle d’accès peuvent imposer cette restriction. En périphérie, les agences préconisent de bloquer les ports associés à TFTP, Smart Install et SNMP, sauf nécessité opérationnelle strictement surveillée.
Les ports concernés comprennent UDP 69 pour TFTP, TCP 4786 pour Smart Install, UDP 161 et 162 pour SNMP, ainsi que TCP ou UDP 10161 et 10162 pour SNMPv3. Cette fermeture réduit les possibilités d’exfiltration et d’administration distante non autorisée.
Enfin, les logiciels et micrologiciels doivent rester à jour. Les équipements en fin de support doivent être remplacés. Une gestion continue de la surface d’attaque permet d’identifier les appareils exposés, les configurations faibles et les vulnérabilités connues.
Petites entreprises, grandes menaces : restez informés, restez protégés